Изучите материал о техническом обеспечении. Чтобы перейти к учебному материалу, кликните на каждую из иконок.
Сетевые ОС являются основой для функционирования компьютерных сетей, обеспечивая эффективное взаимодействие между компьютерами. В этой лекции мы рассмотрим ключевые аспекты администрирования сетевых ОС для поддержания их стабильной и безопасной работы.
1. Управление пользователями
1.1 Создание и управление учетными записями
Администраторы сетевых ОС играют важную роль в создании и управлении учетными записями пользователей. Это включает в себя определение ролей пользователей, назначение прав доступа, а также регулярное обновление информации о пользователях. При этом важно учитывать принцип минимальных привилегий, чтобы каждый пользователь имел доступ только к необходимым ресурсам.
1.2 Группы пользователей
Группы пользователей облегчают управление правами доступа. Путем организации пользователей в группы администраторы могут эффективно управлять доступом, применяя политики безопасности к группам, а не к каждому пользователю индивидуально.
2. Безопасность
2.1 Аутентификация и авторизация
Аутентификация и авторизация - ключевые аспекты безопасности. Использование сильных паролей, двухфакторной аутентификации и других методов повышения безопасности паролей является первым шагом. Назначение точных прав доступа с учетом ролей и обязанностей помогает предотвратить несанкционированный доступ.
2.2 Обновления и патчи
Регулярное обновление операционной системы и прикладного программного обеспечения необходимо для устранения уязвимостей. Установка безопасных настроек по умолчанию и автоматическое обновление позволяют минимизировать риски безопасности.
2.3 Брандмауэры и антивирусная защита
Настройка брандмауэров для контроля сетевого трафика и использование антивирусного программного обеспечения помогают предотвратить вредоносные атаки и защищают систему от вирусов.
3. Мониторинг
3.1 Журналы и логи
Настройка и регулярный анализ системных журналов позволяет выявлять проблемы и аномалии. Реагирование на предупреждения и ошибки в реальном времени помогает предотвратить серьезные проблемы.
3.2 Мониторинг ресурсов
Использование инструментов мониторинга для отслеживания загрузки процессора, памяти и сети позволяет администраторам реагировать на узкие места и оптимизировать использование ресурсов.
4. Оптимизация ресурсов
4.1 Управление производительностью
Настройка параметров производительности, оптимизация работы служб и процессов помогают поддерживать высокую производительность системы.
4.2 Резервное копирование
Регулярное создание резервных копий данных и разработка плана восстановления после сбоя обеспечивают надежность в случае потери данных или сбоя системы.
Заключение
Администрирование сетевых операционных систем - это сложная задача, требующая внимания к деталям и комплексного подхода. Эффективное управление пользователями, обеспечение безопасности, мониторинг и оптимизация ресурсов содействуют созданию стабильной и надежной сетевой среды.
УСТАНОВКА И НАСТРОЙКА КОНТРОЛЛЕРА ДОМЕНА
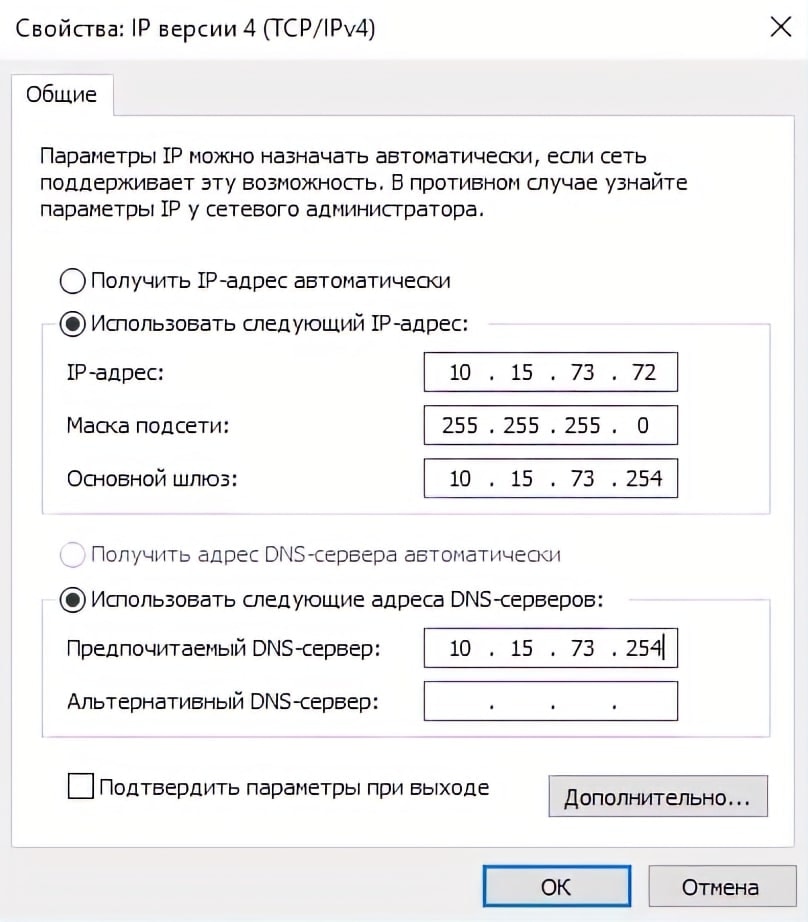
Необходимо зайти на сервер под учетной записью локального администратора. В связи с тем, что на сервер помимо роли Active Directory Domain Services будет установлена служба DNS, нам нужно изменить настройки сетевого интерфейса на ВМ, указав в поле первичного DNS сервера ip-адрес нашего шлюза по умолчанию.
Далее нам необходимо открыть консоль Диспетчера серверов и нажать на пункт Добавить роли и компоненты.
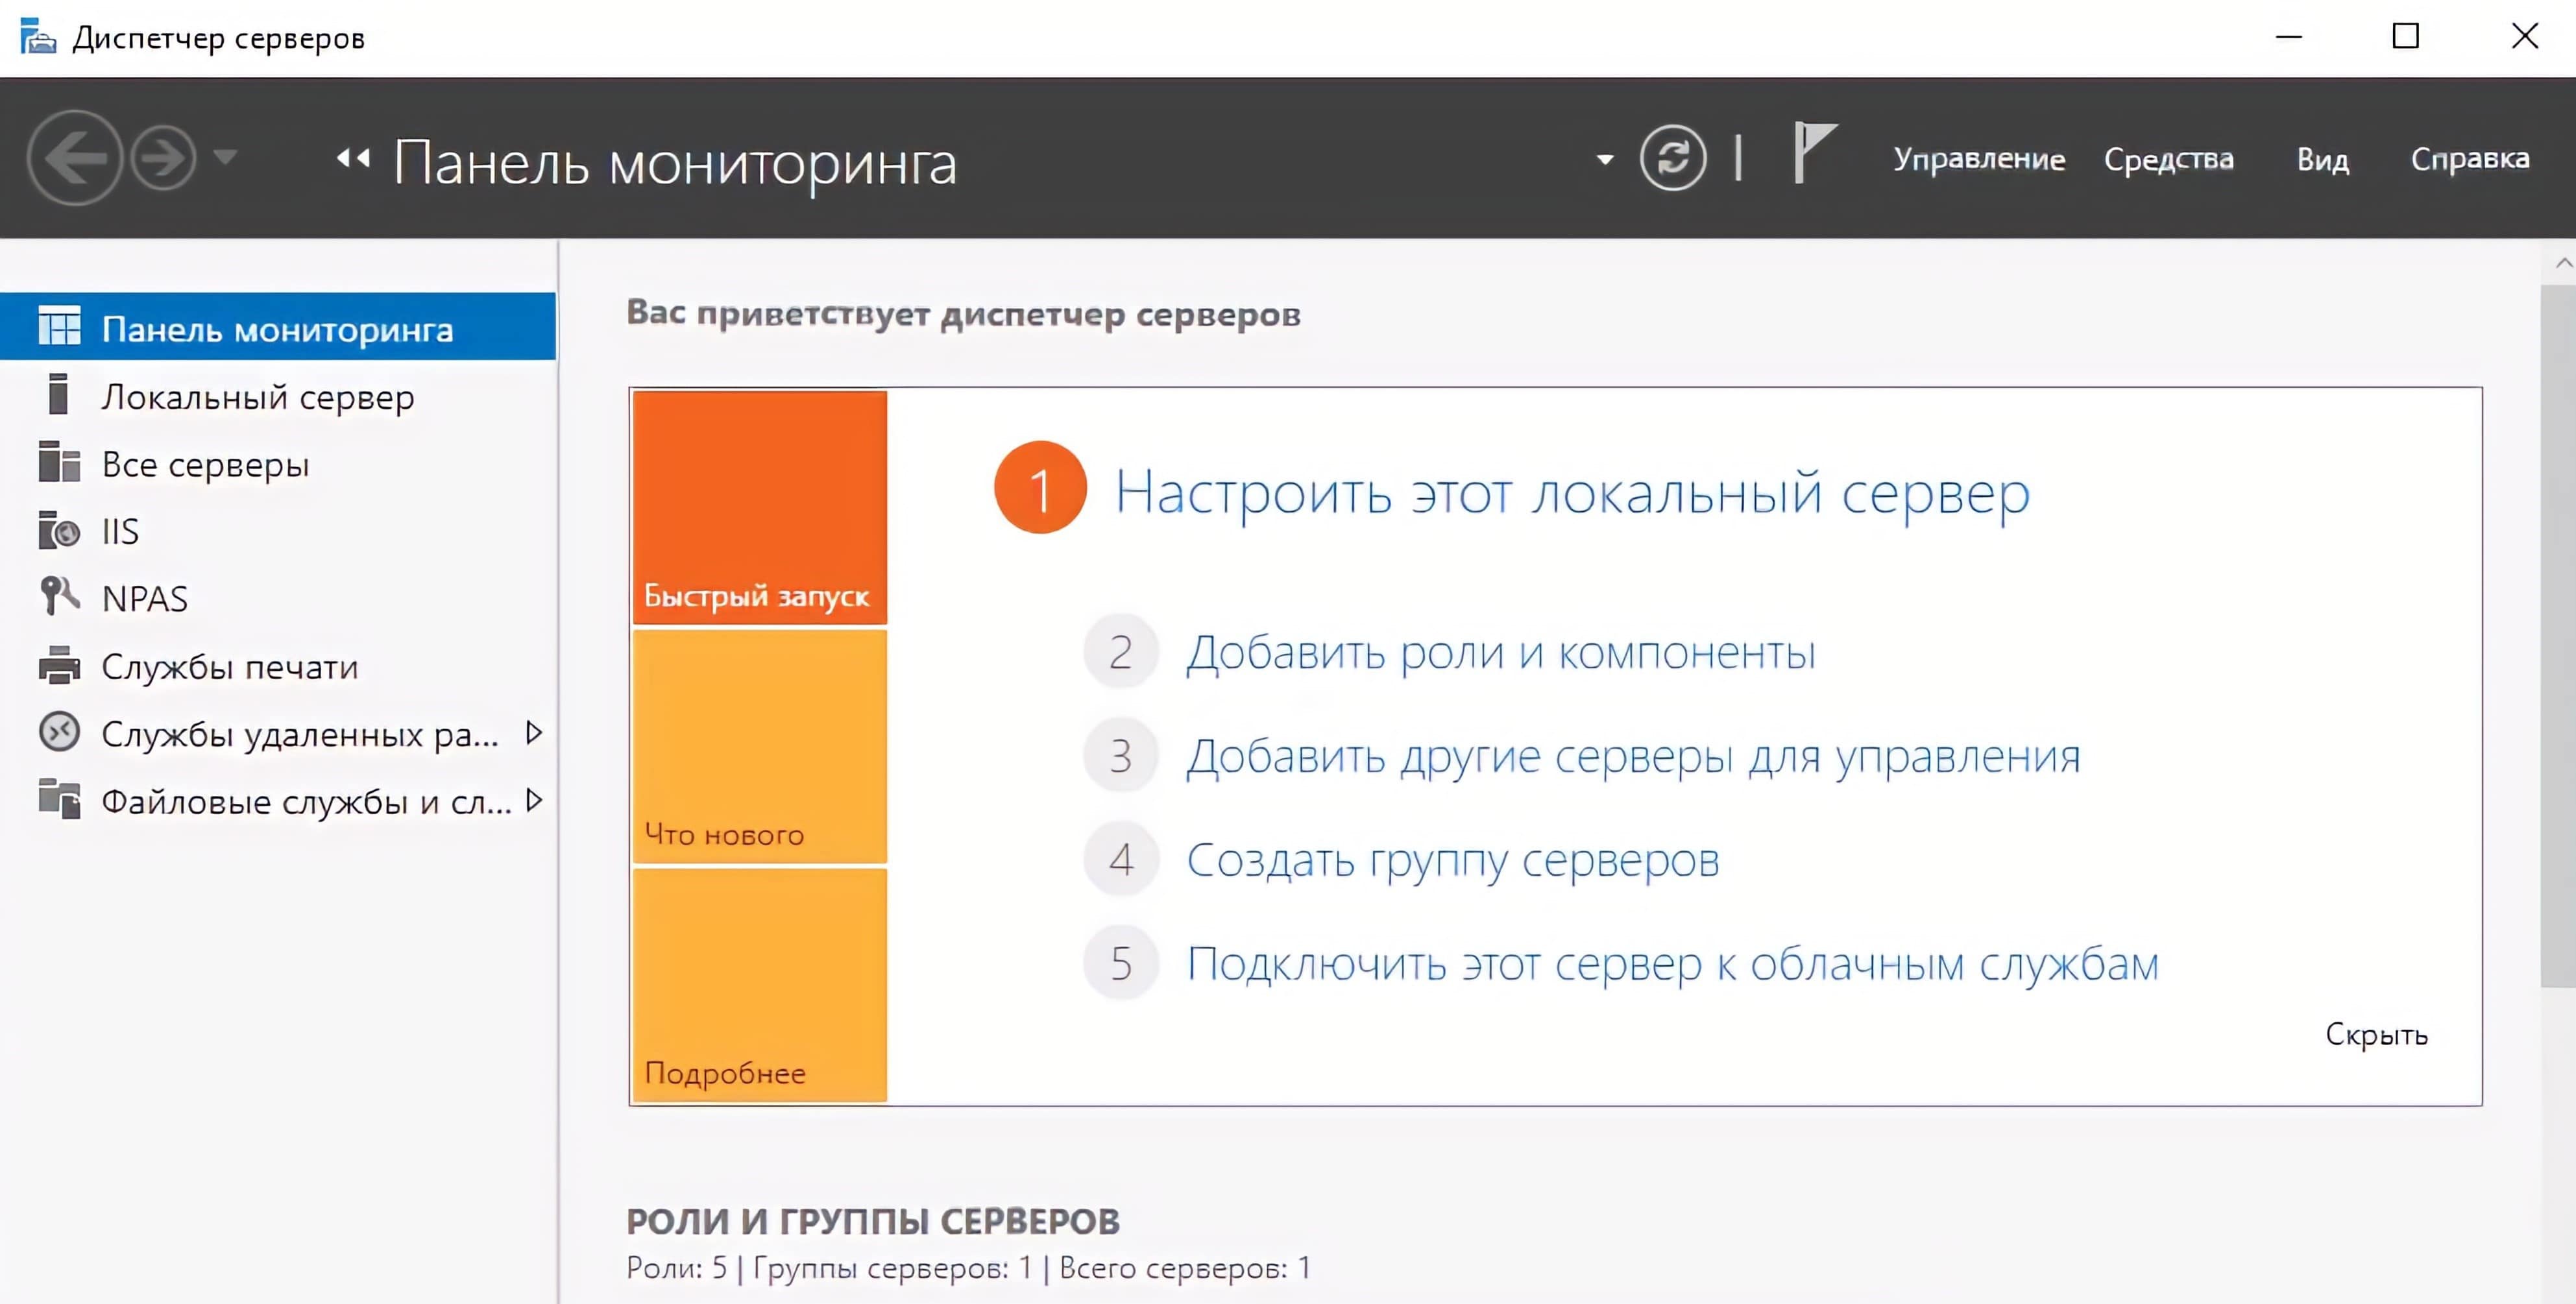
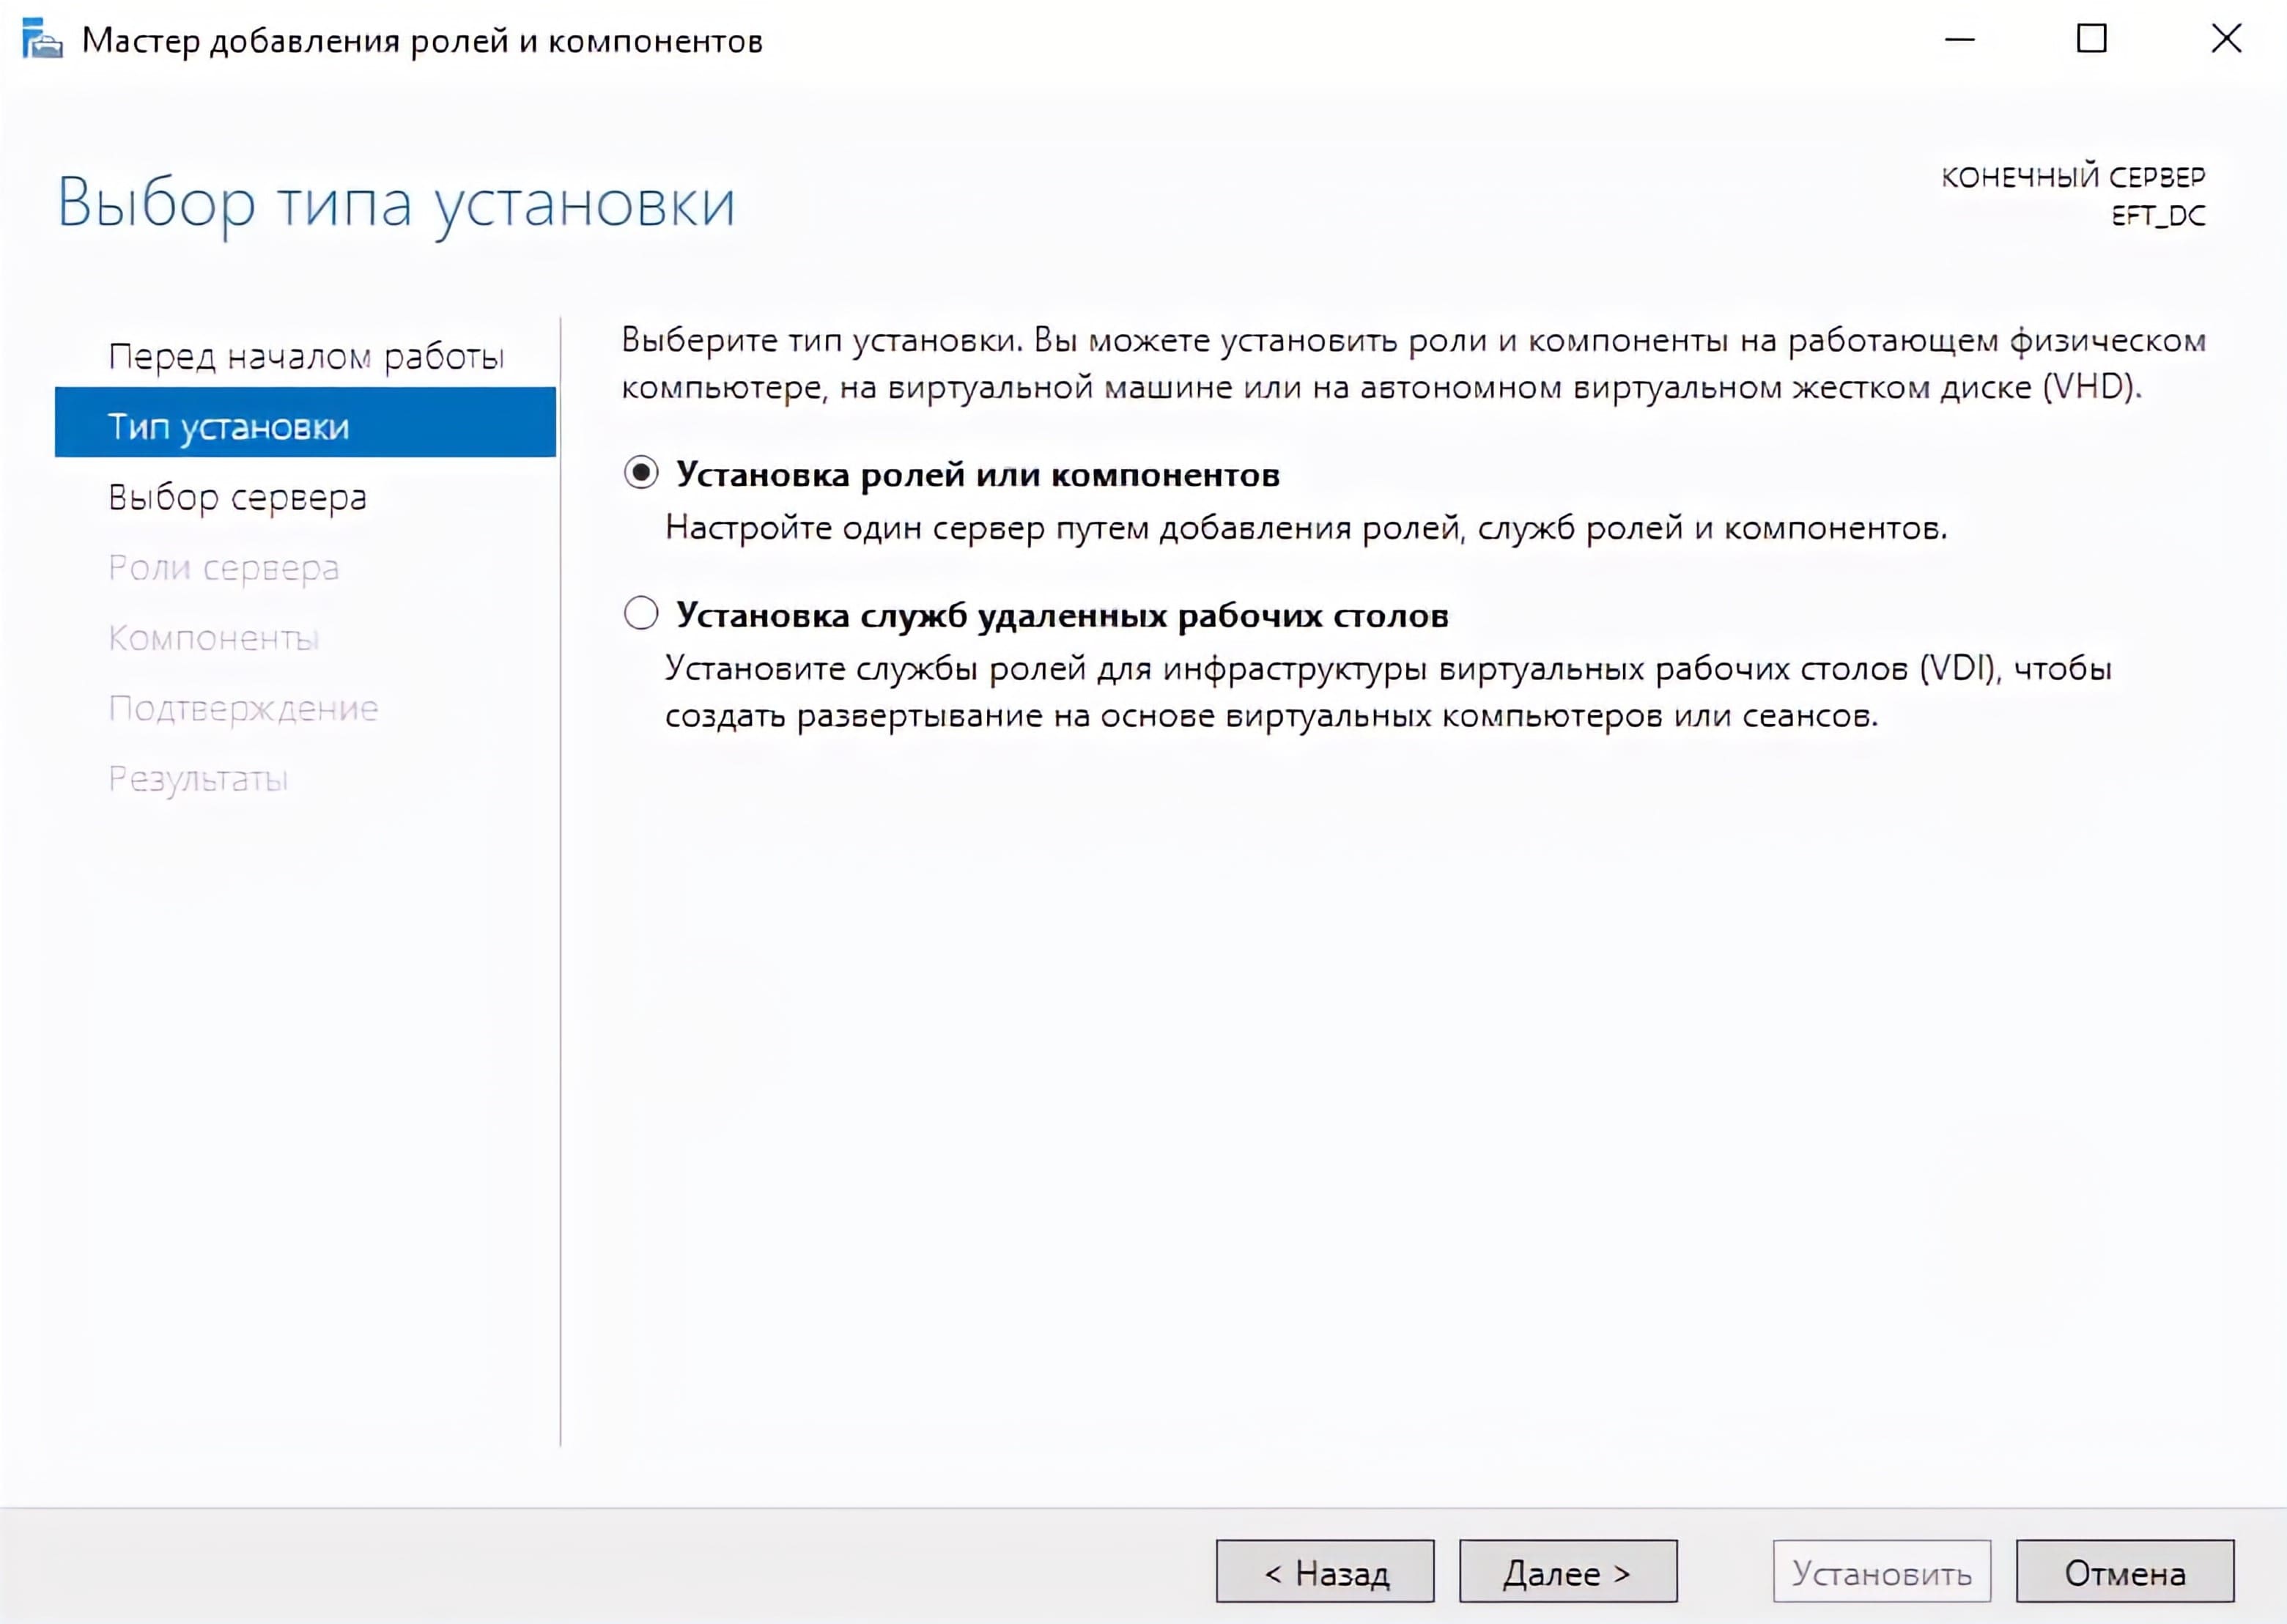
В следующем окне нам необходимо выбрать пункт Установка ролей или компонентов и нажать на Далее.
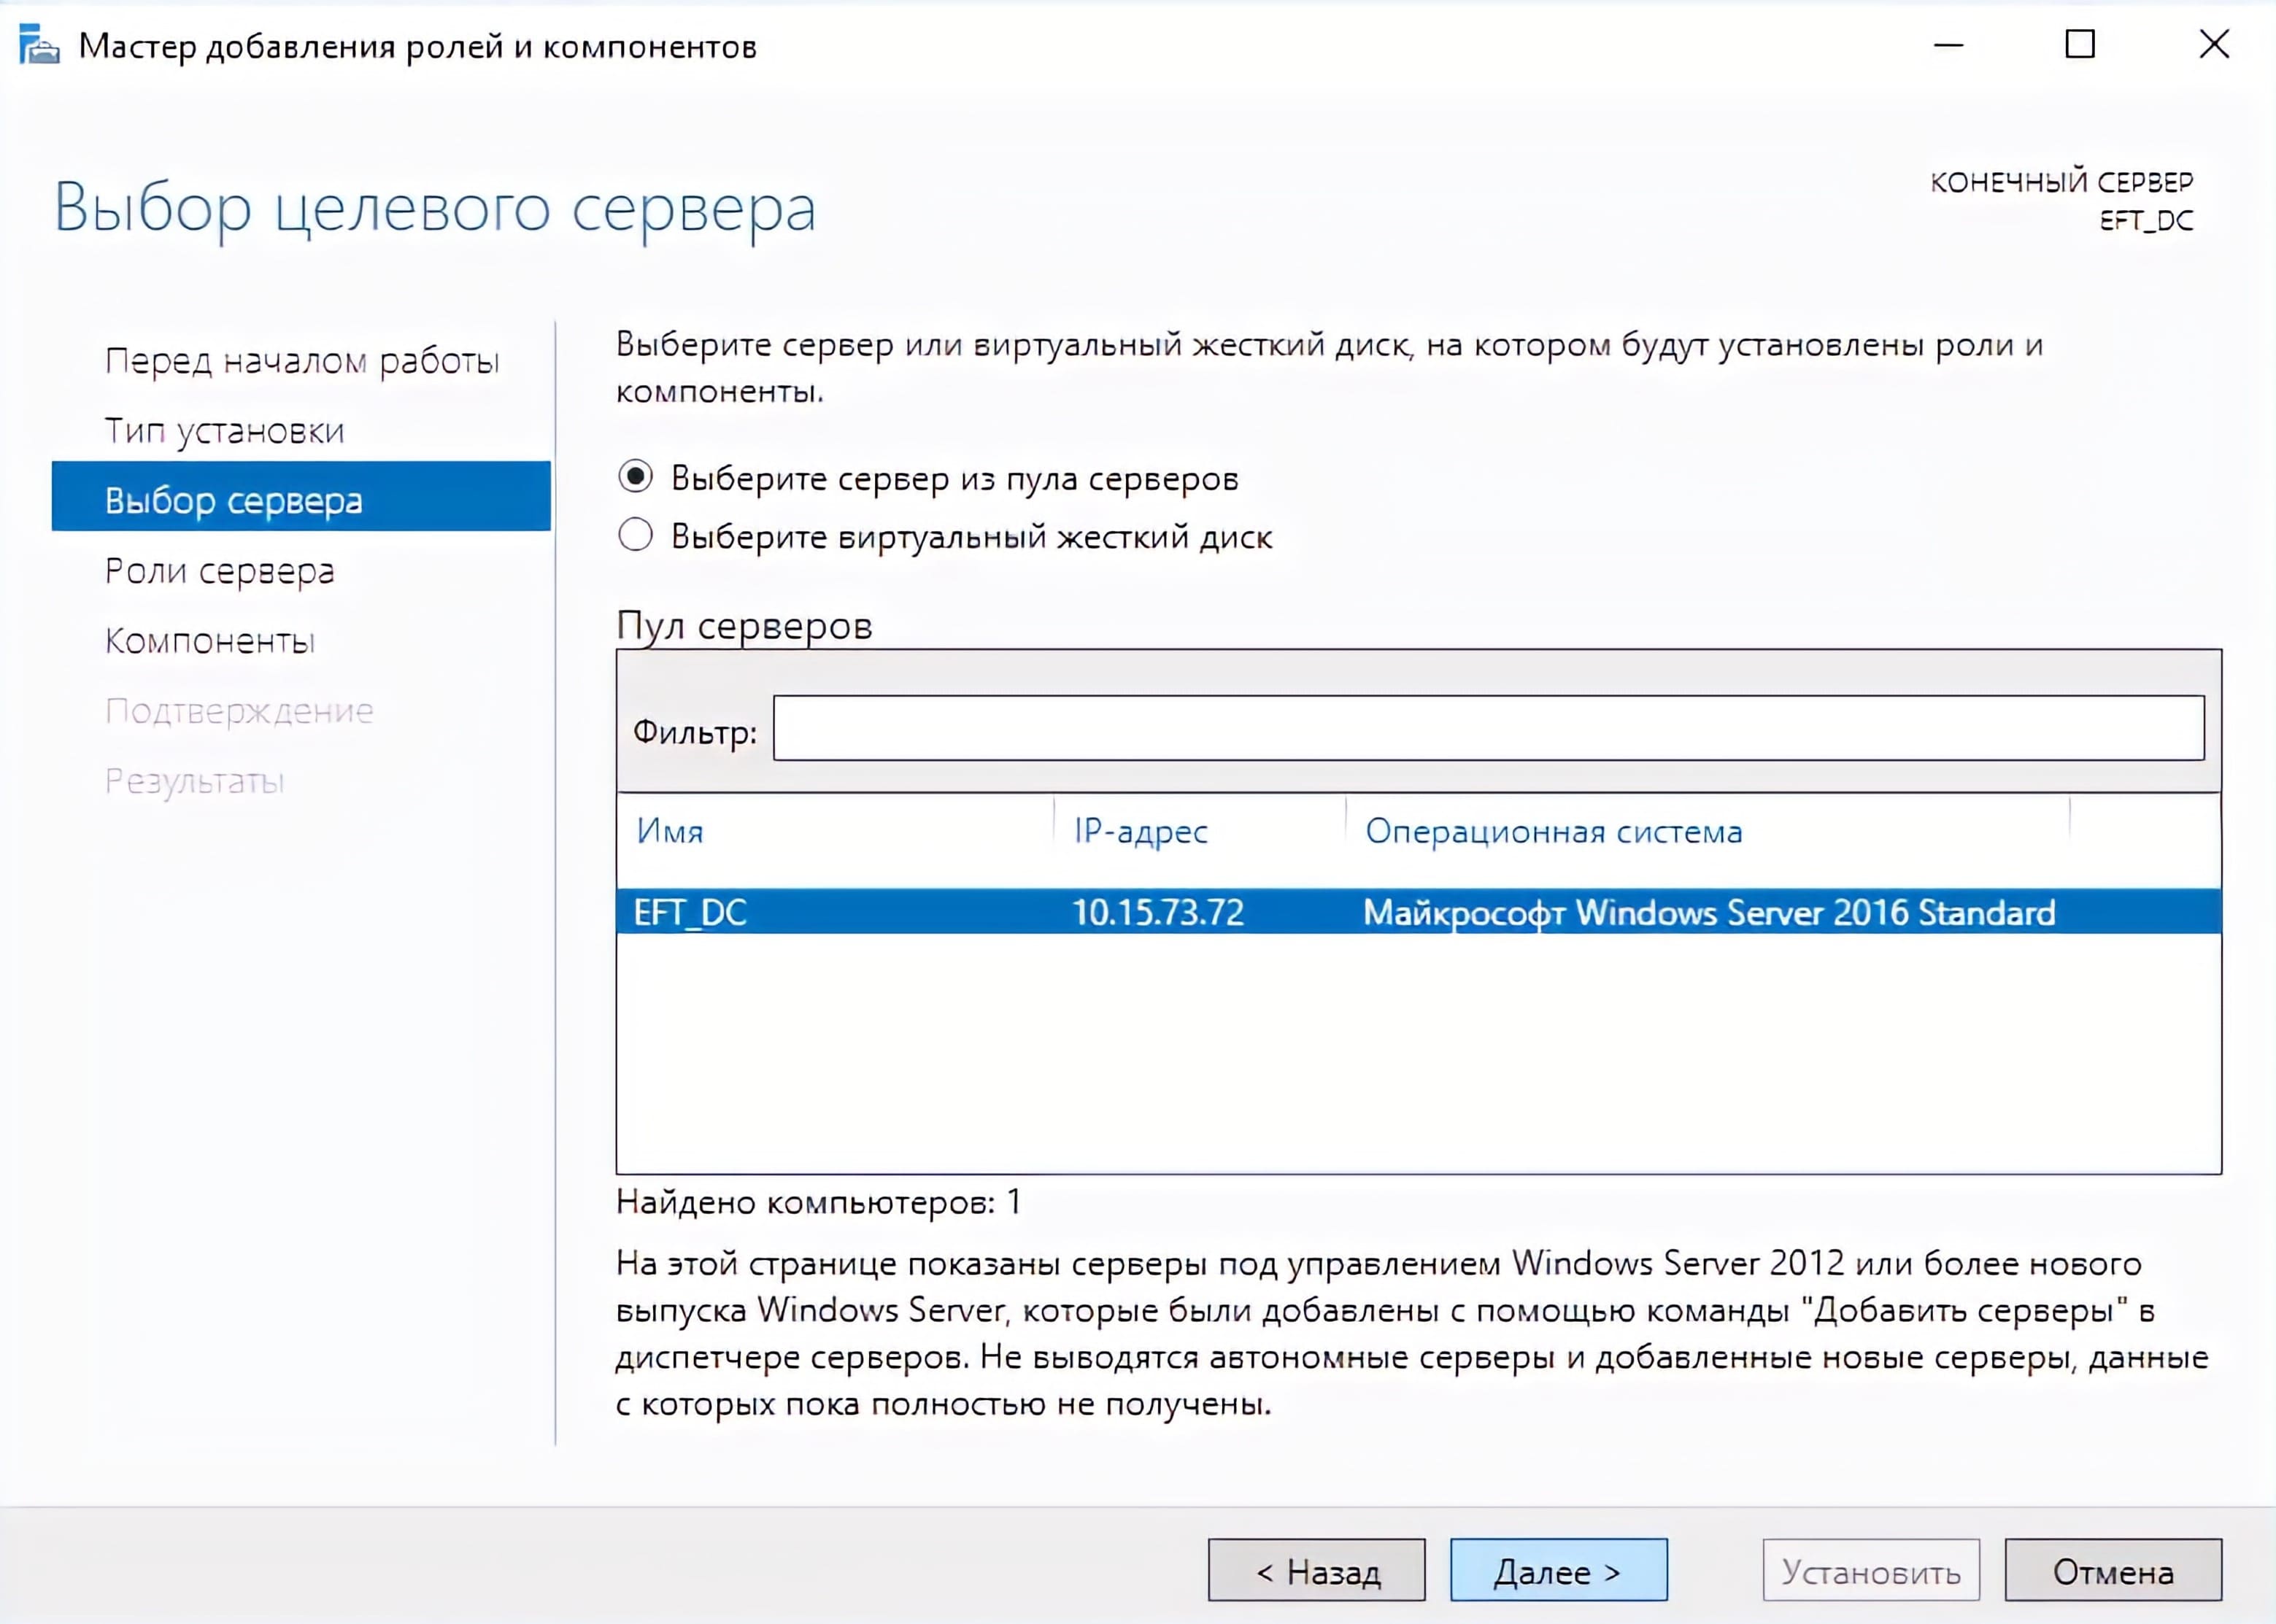
В данном окне выбираем наш сервер, на котором будет поднята роль Контроллера Домена и нажимаем Далее.
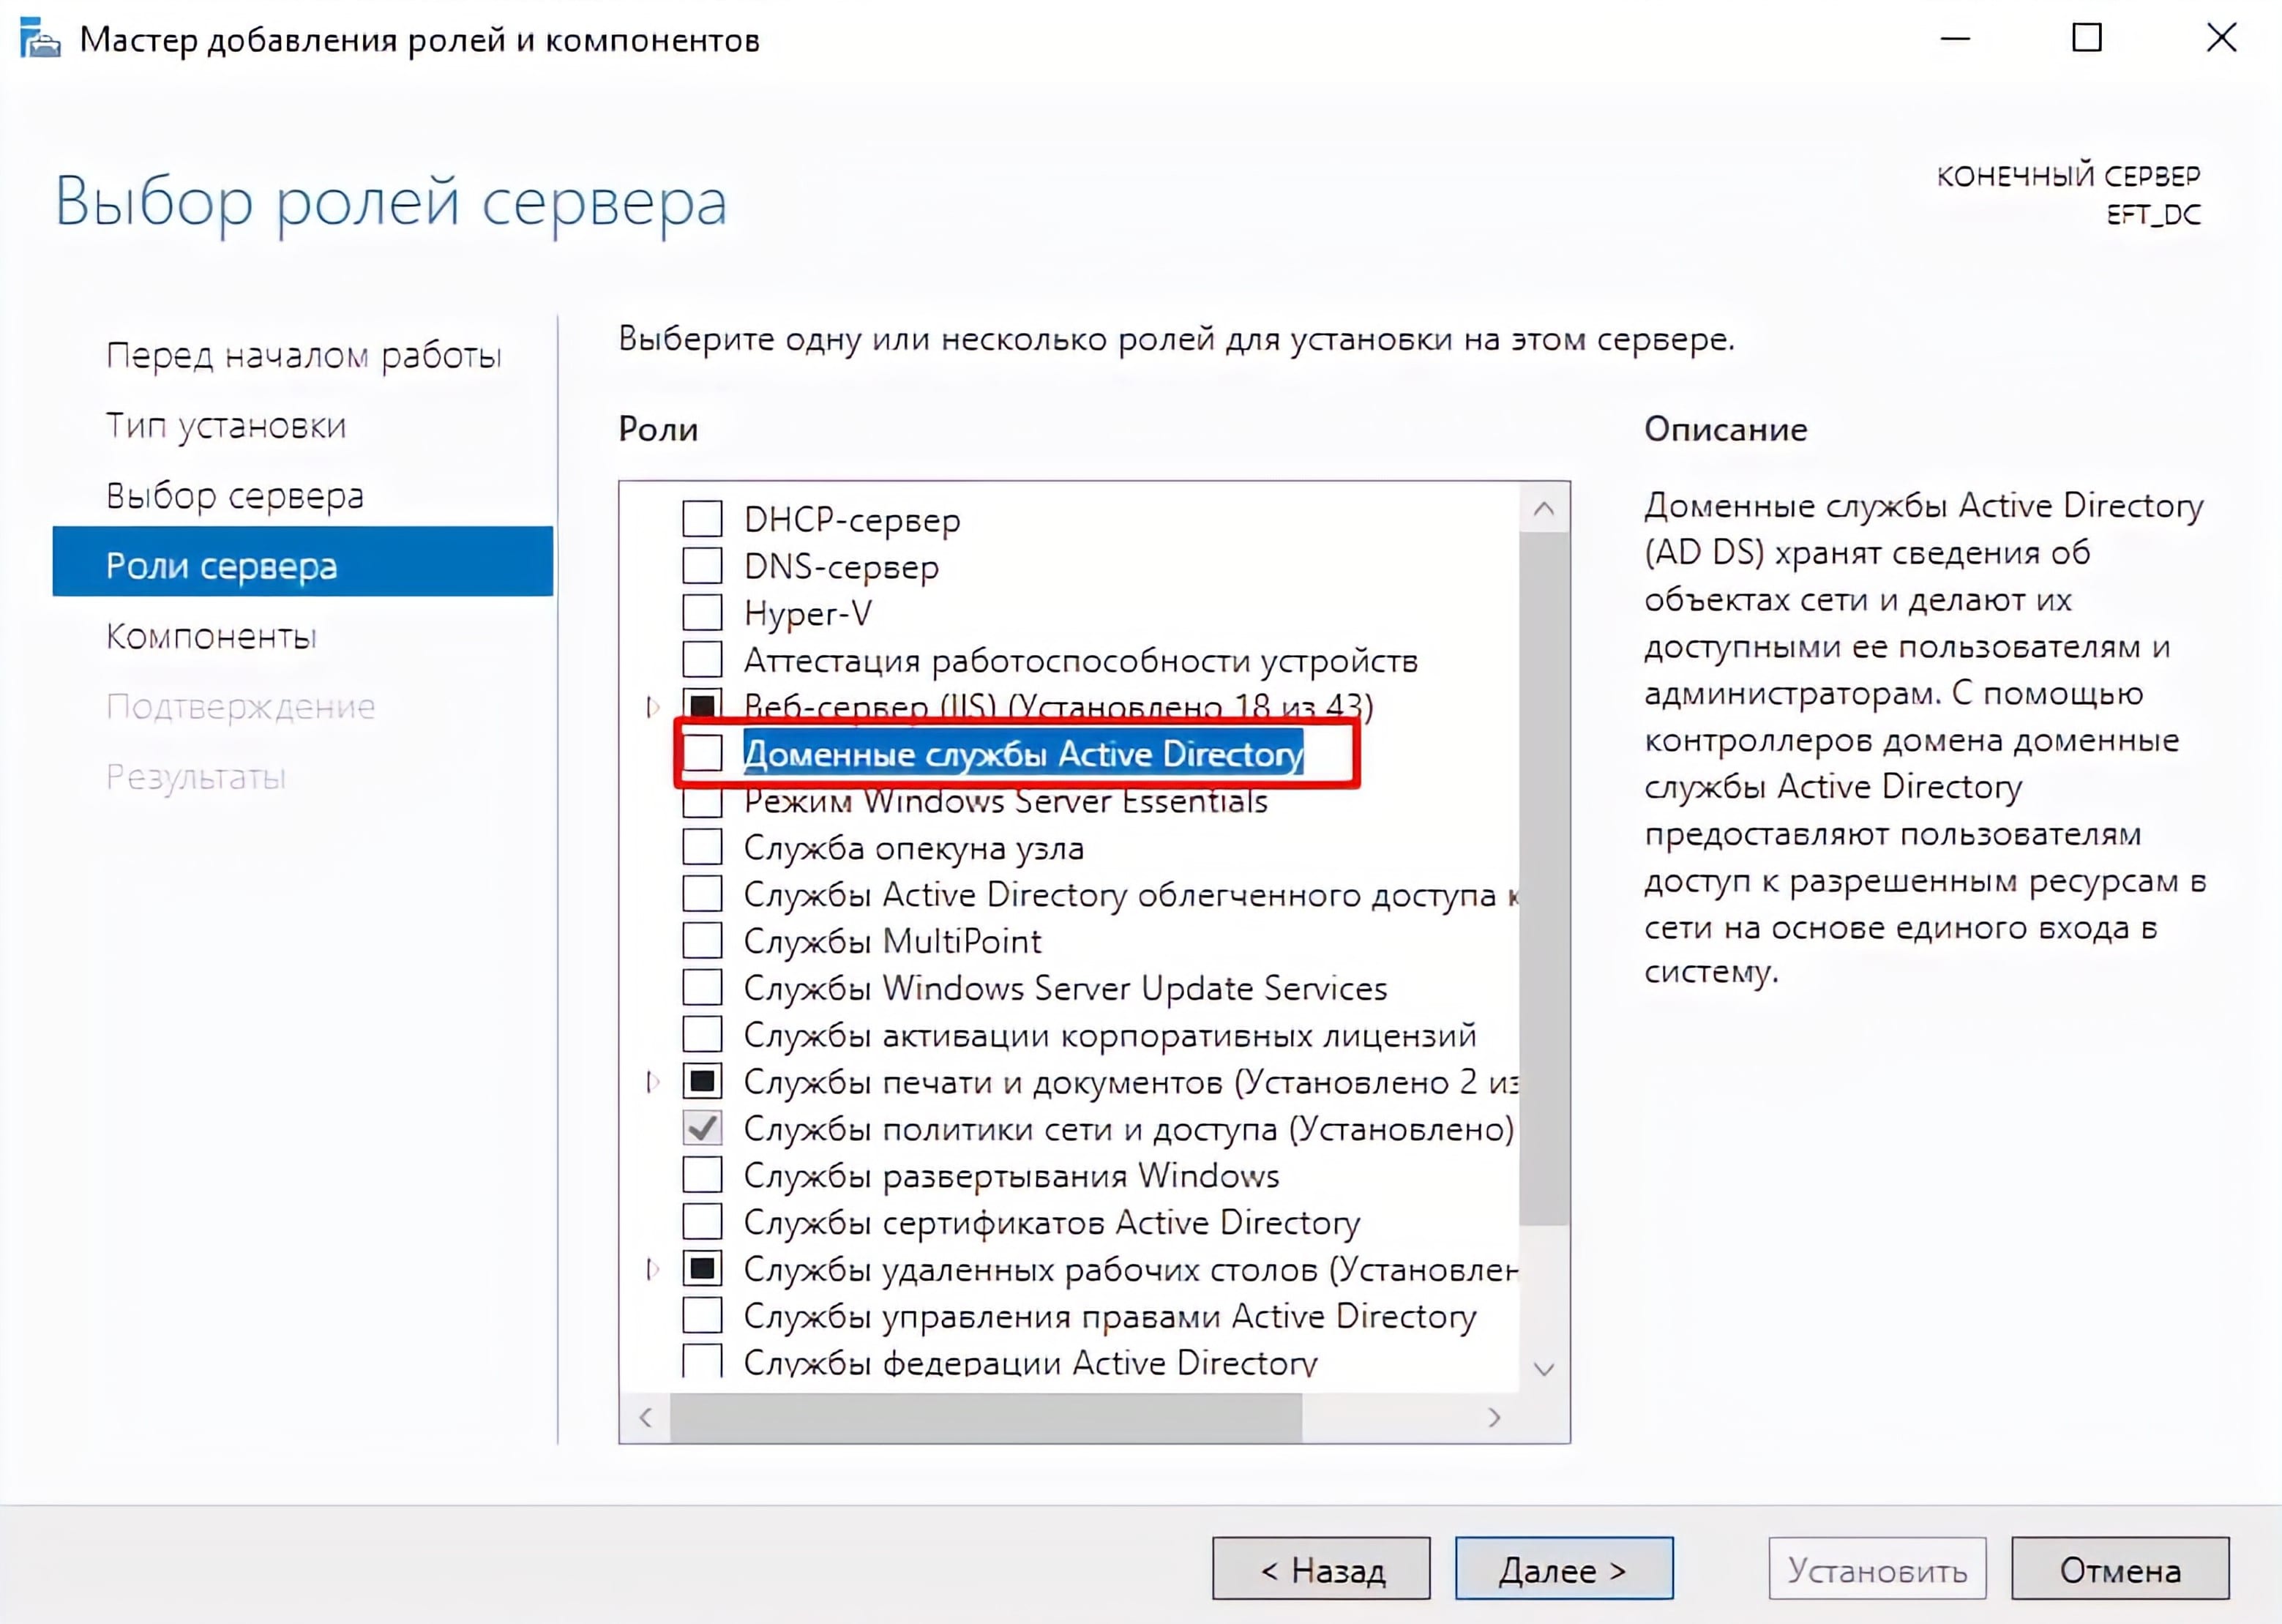
На данном этапе кликаем по чекбоксу с наименованием Доменные службы Active Directory.
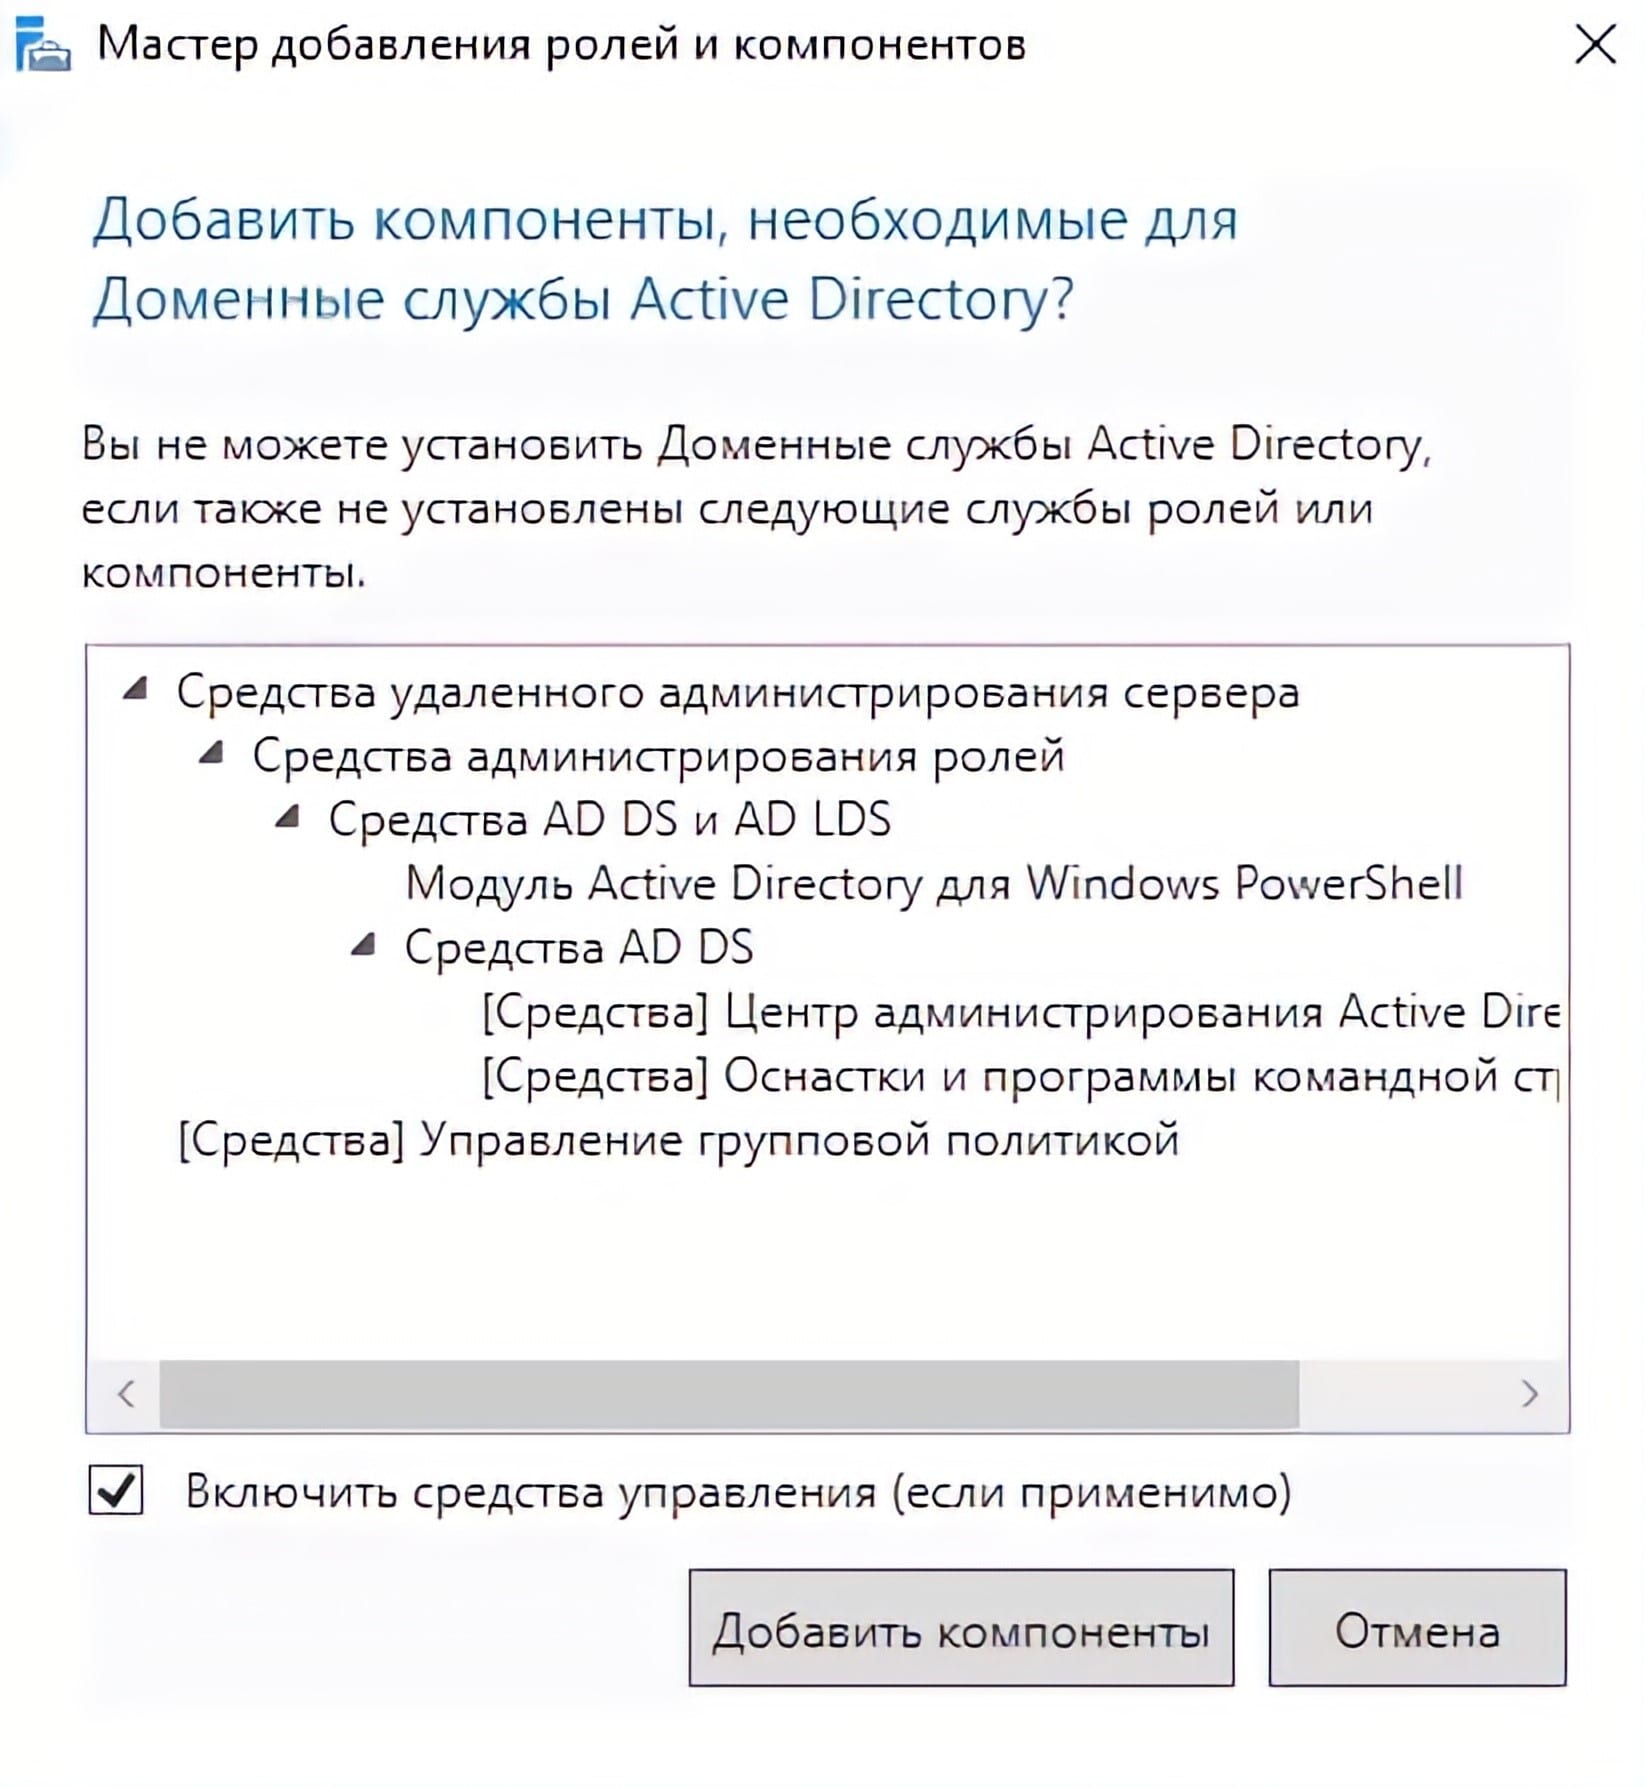
В появившемся окне нажимаем на кнопку Добавить компоненты и пропускаем окна выбора компонентов и описания AD DS по нажатию кнопки Далее.
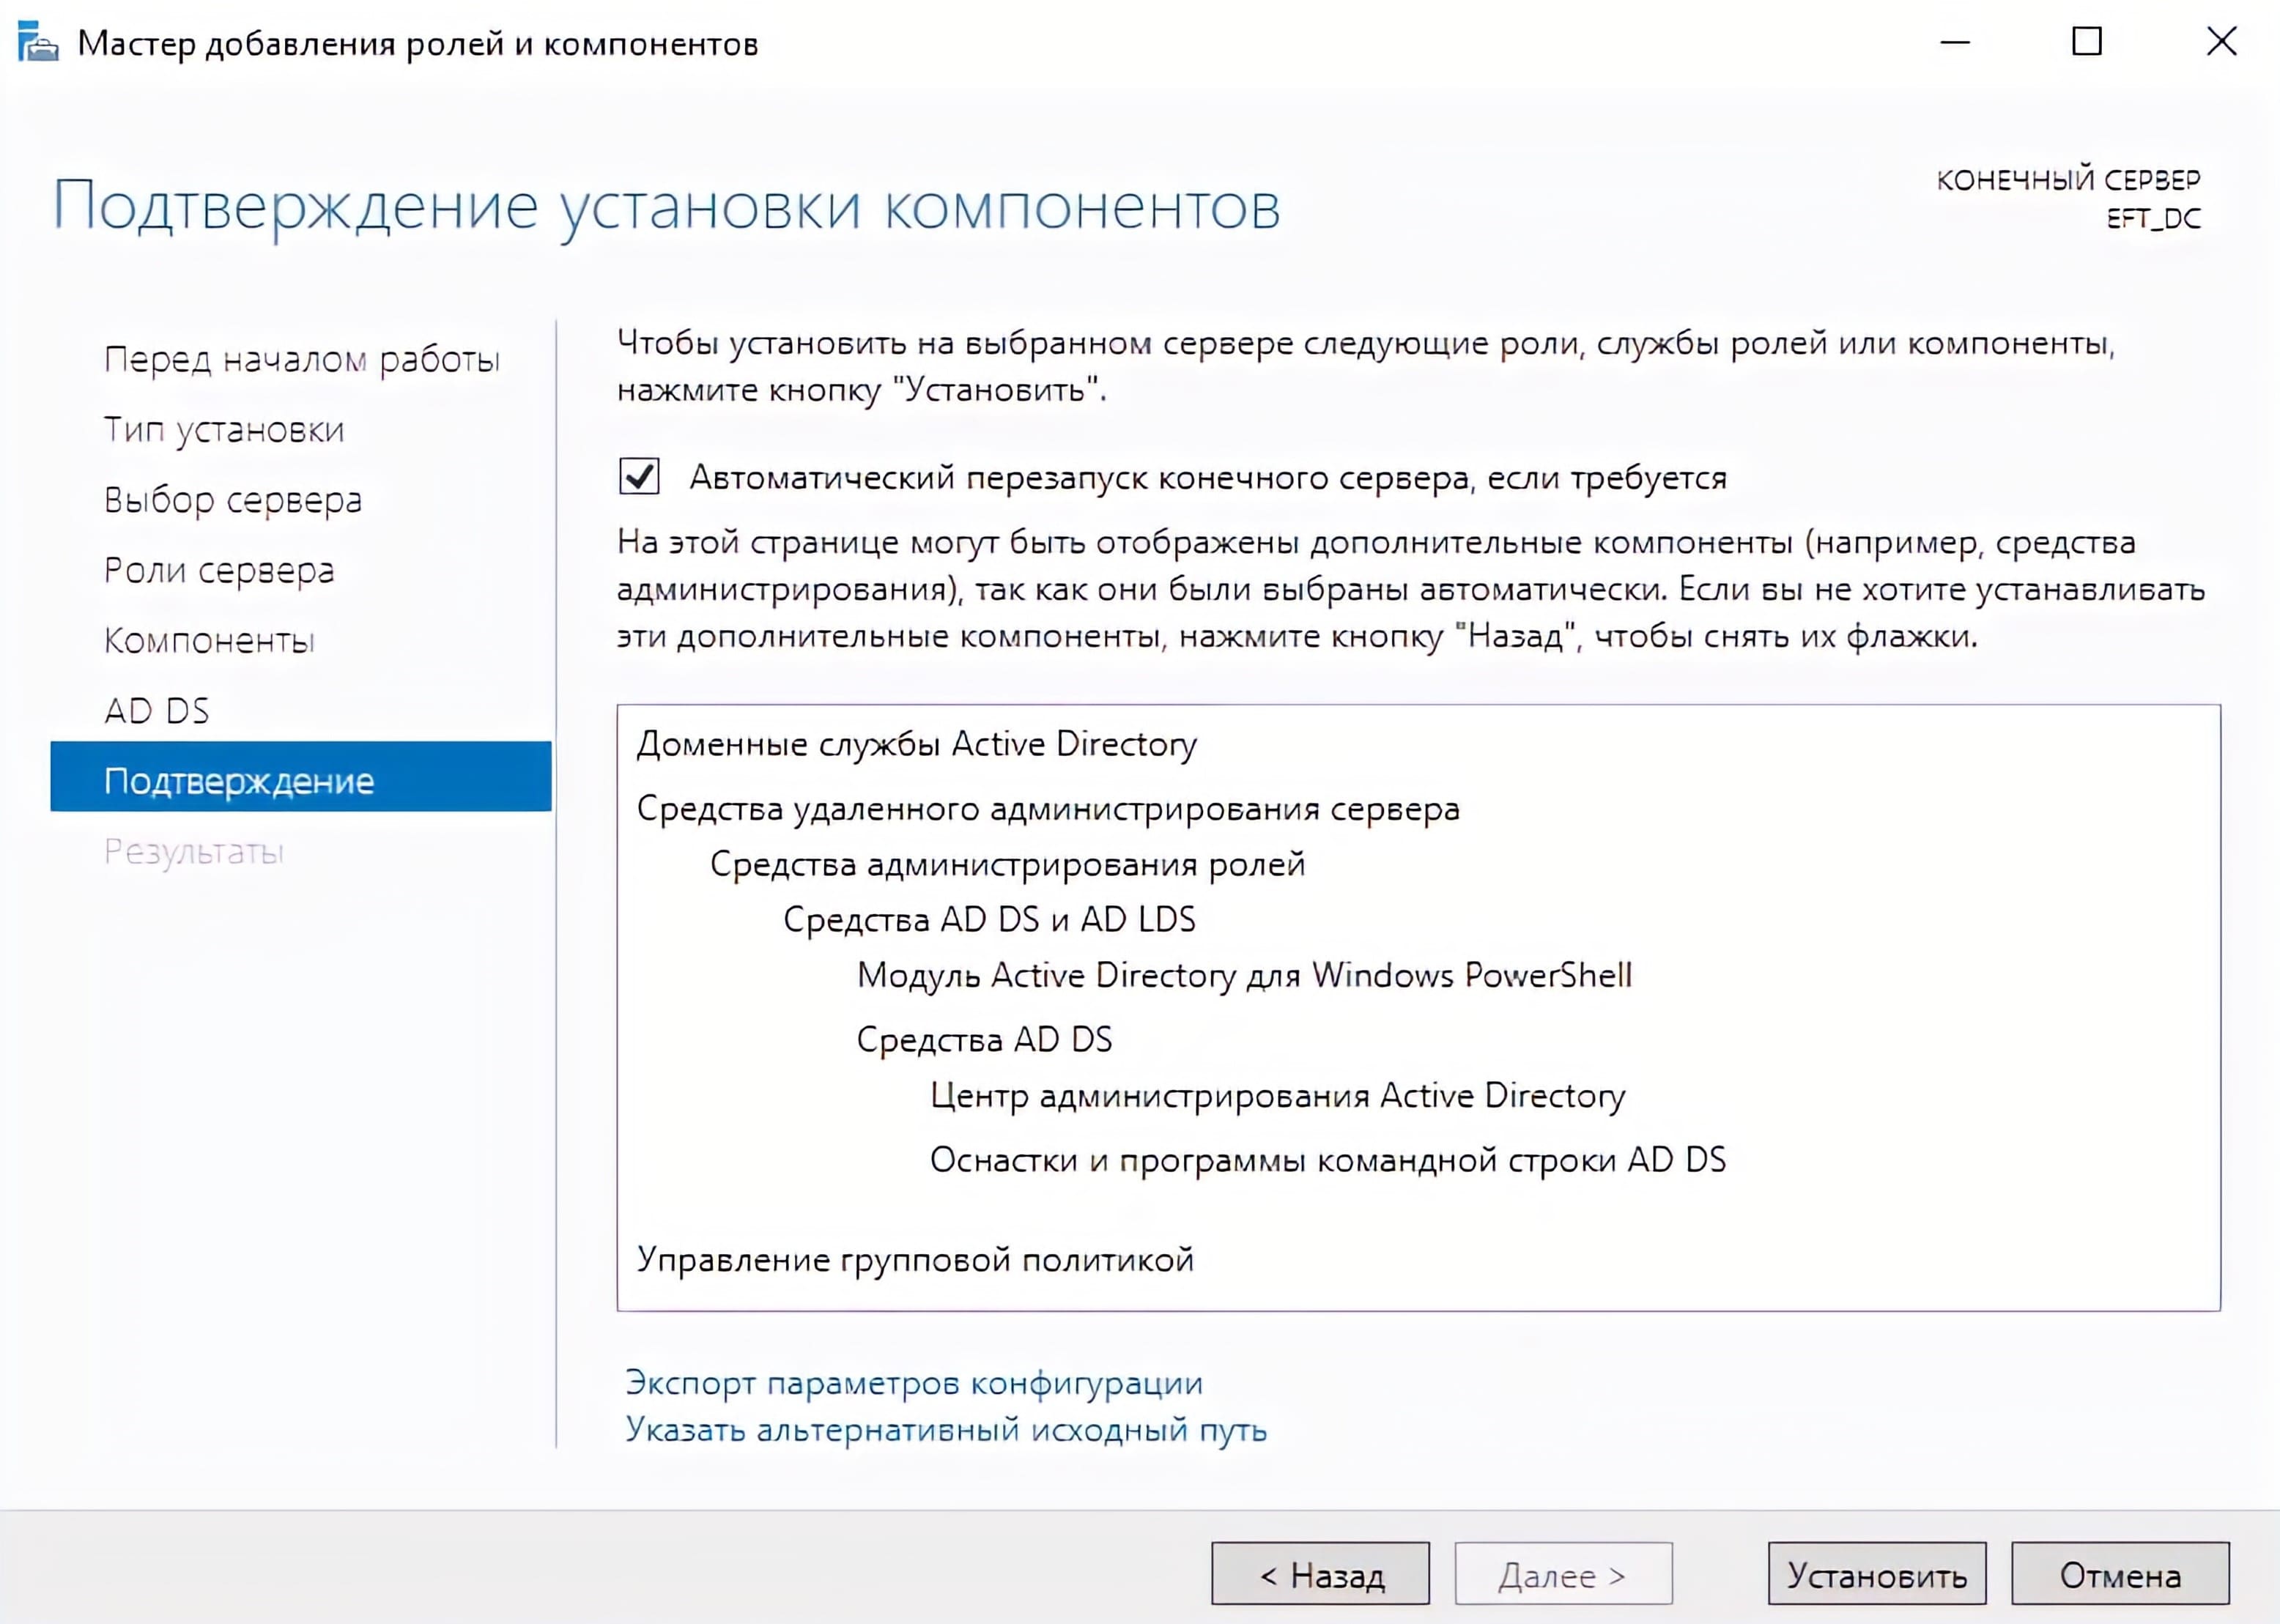
Прожимаем чекбокс в котором написано Автоматический перезапуск сервера, если потребуется и нажимаем на кнопку установить.
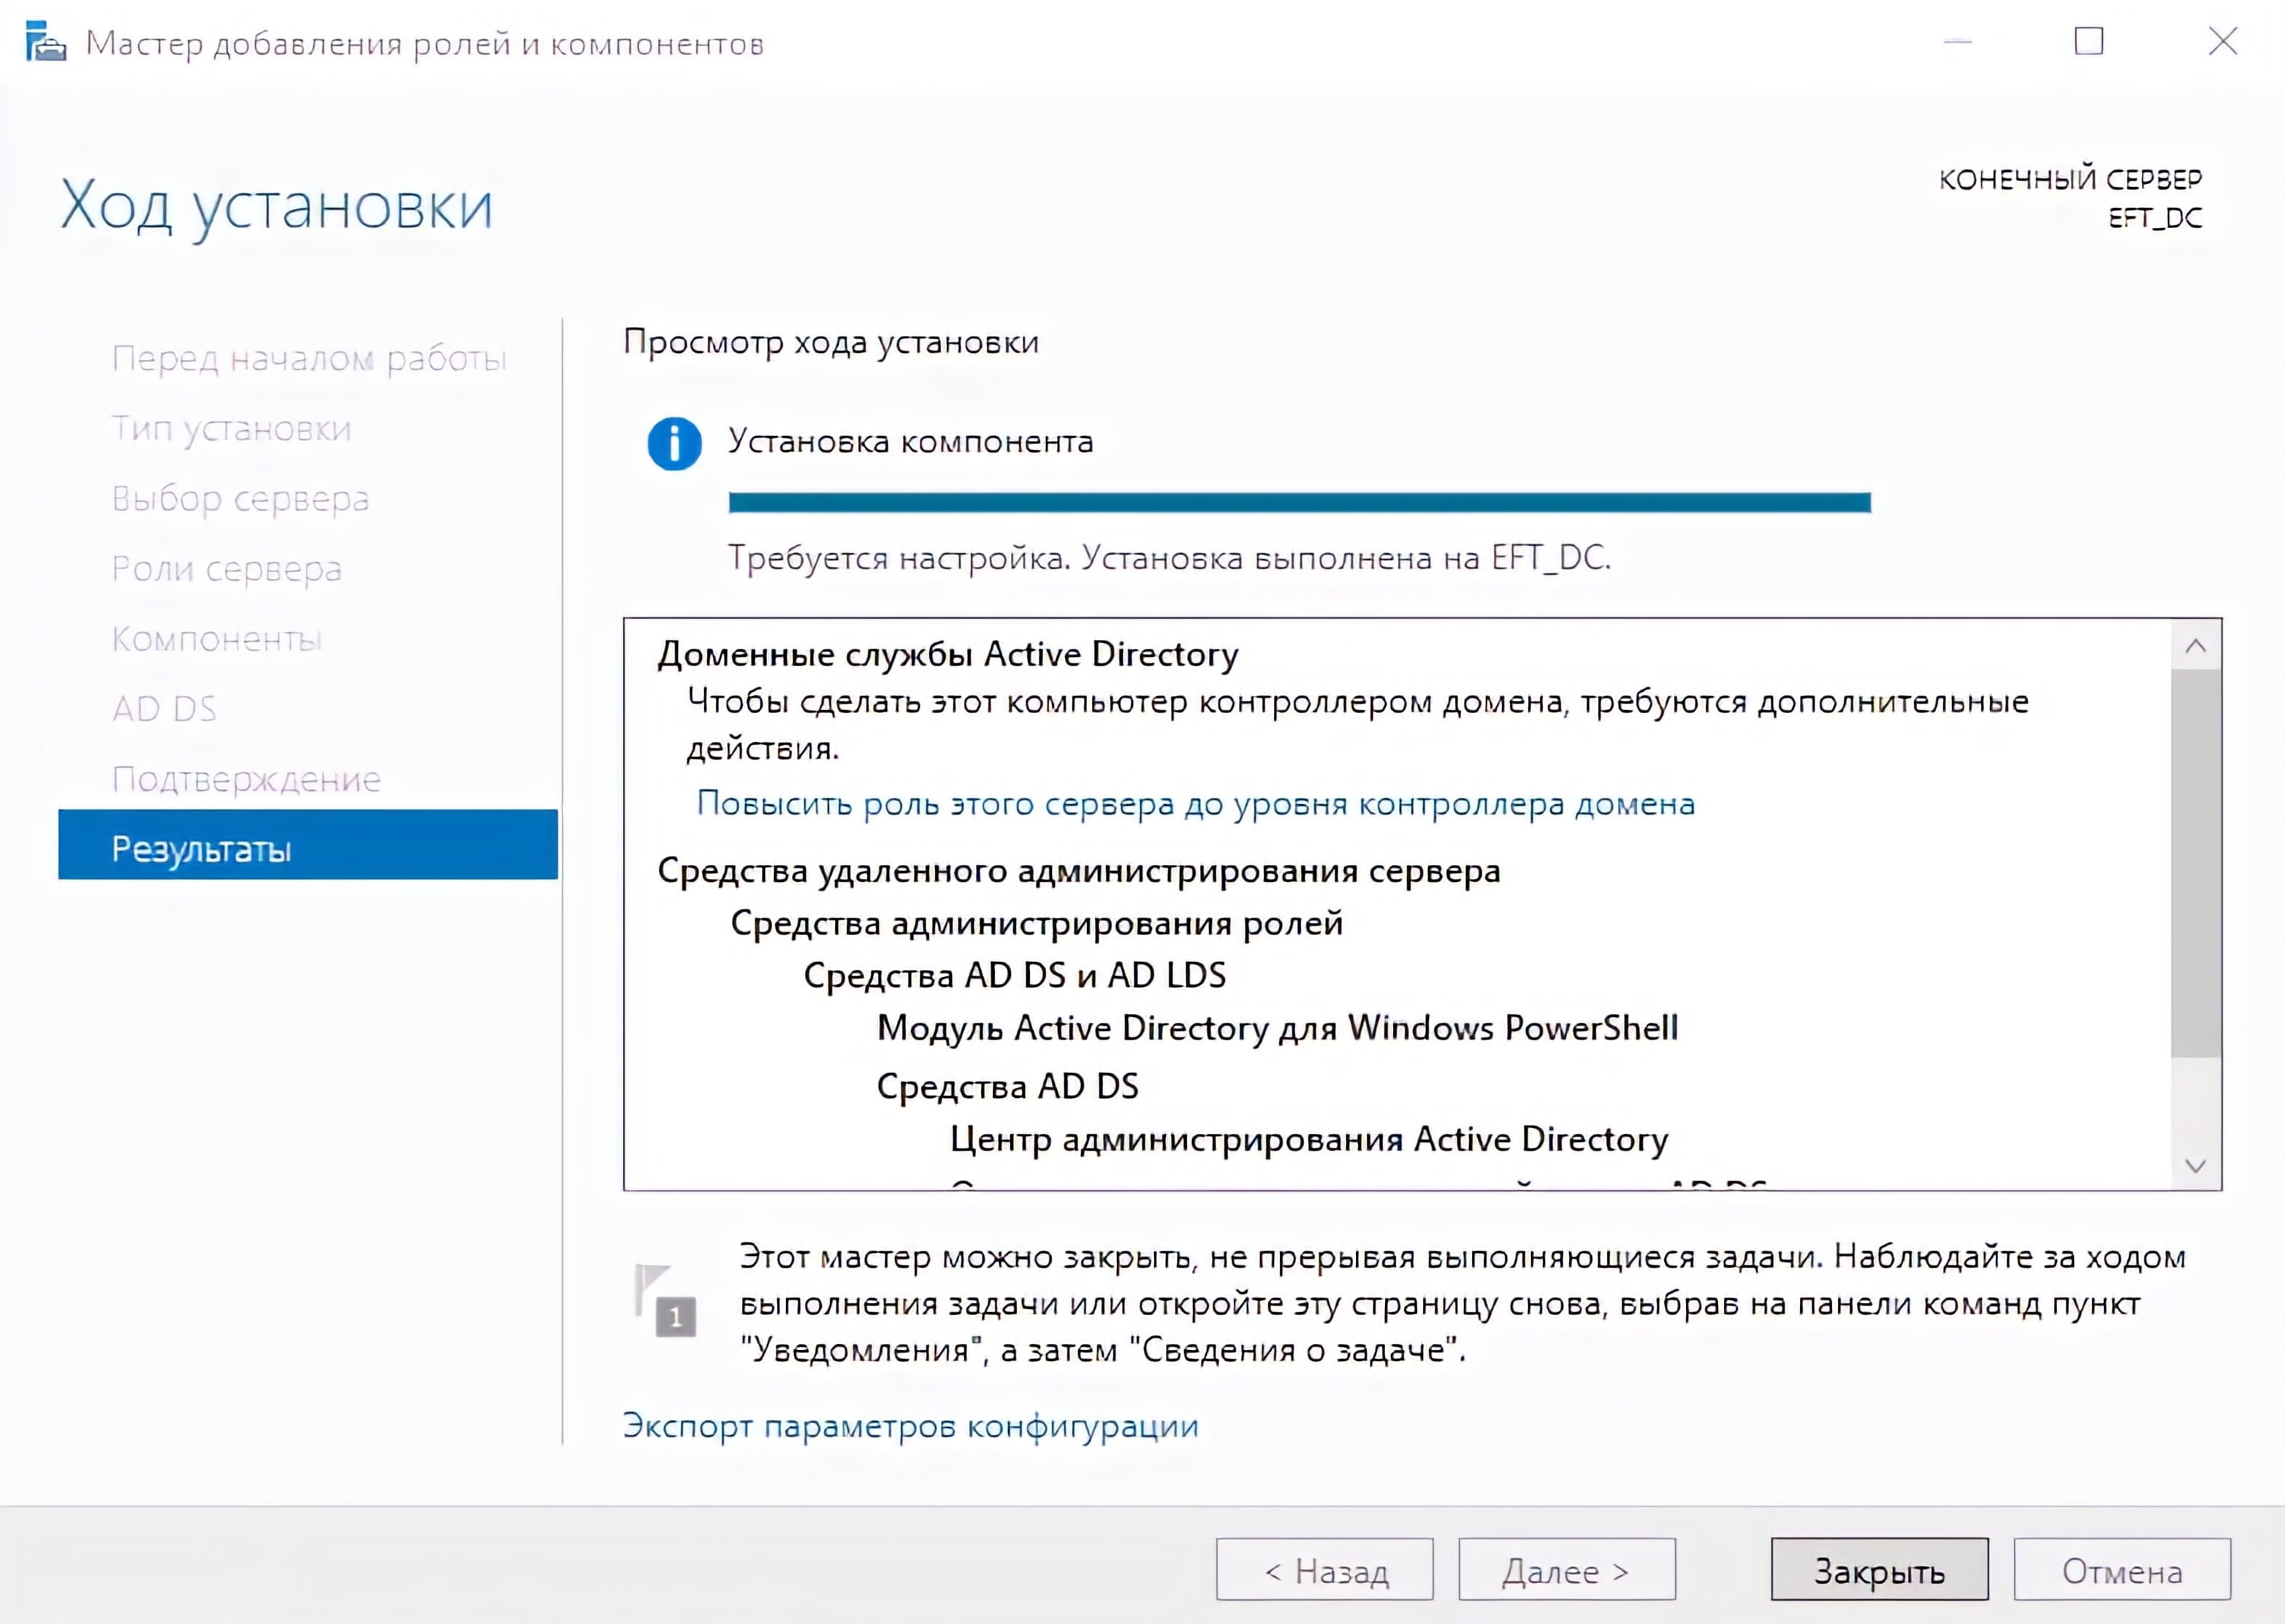
На экране будет отображен ход установки выбранных нами ролей. По завершению установки нажимаем на ссылку Повысить роль этого сервера до контроллера домена.
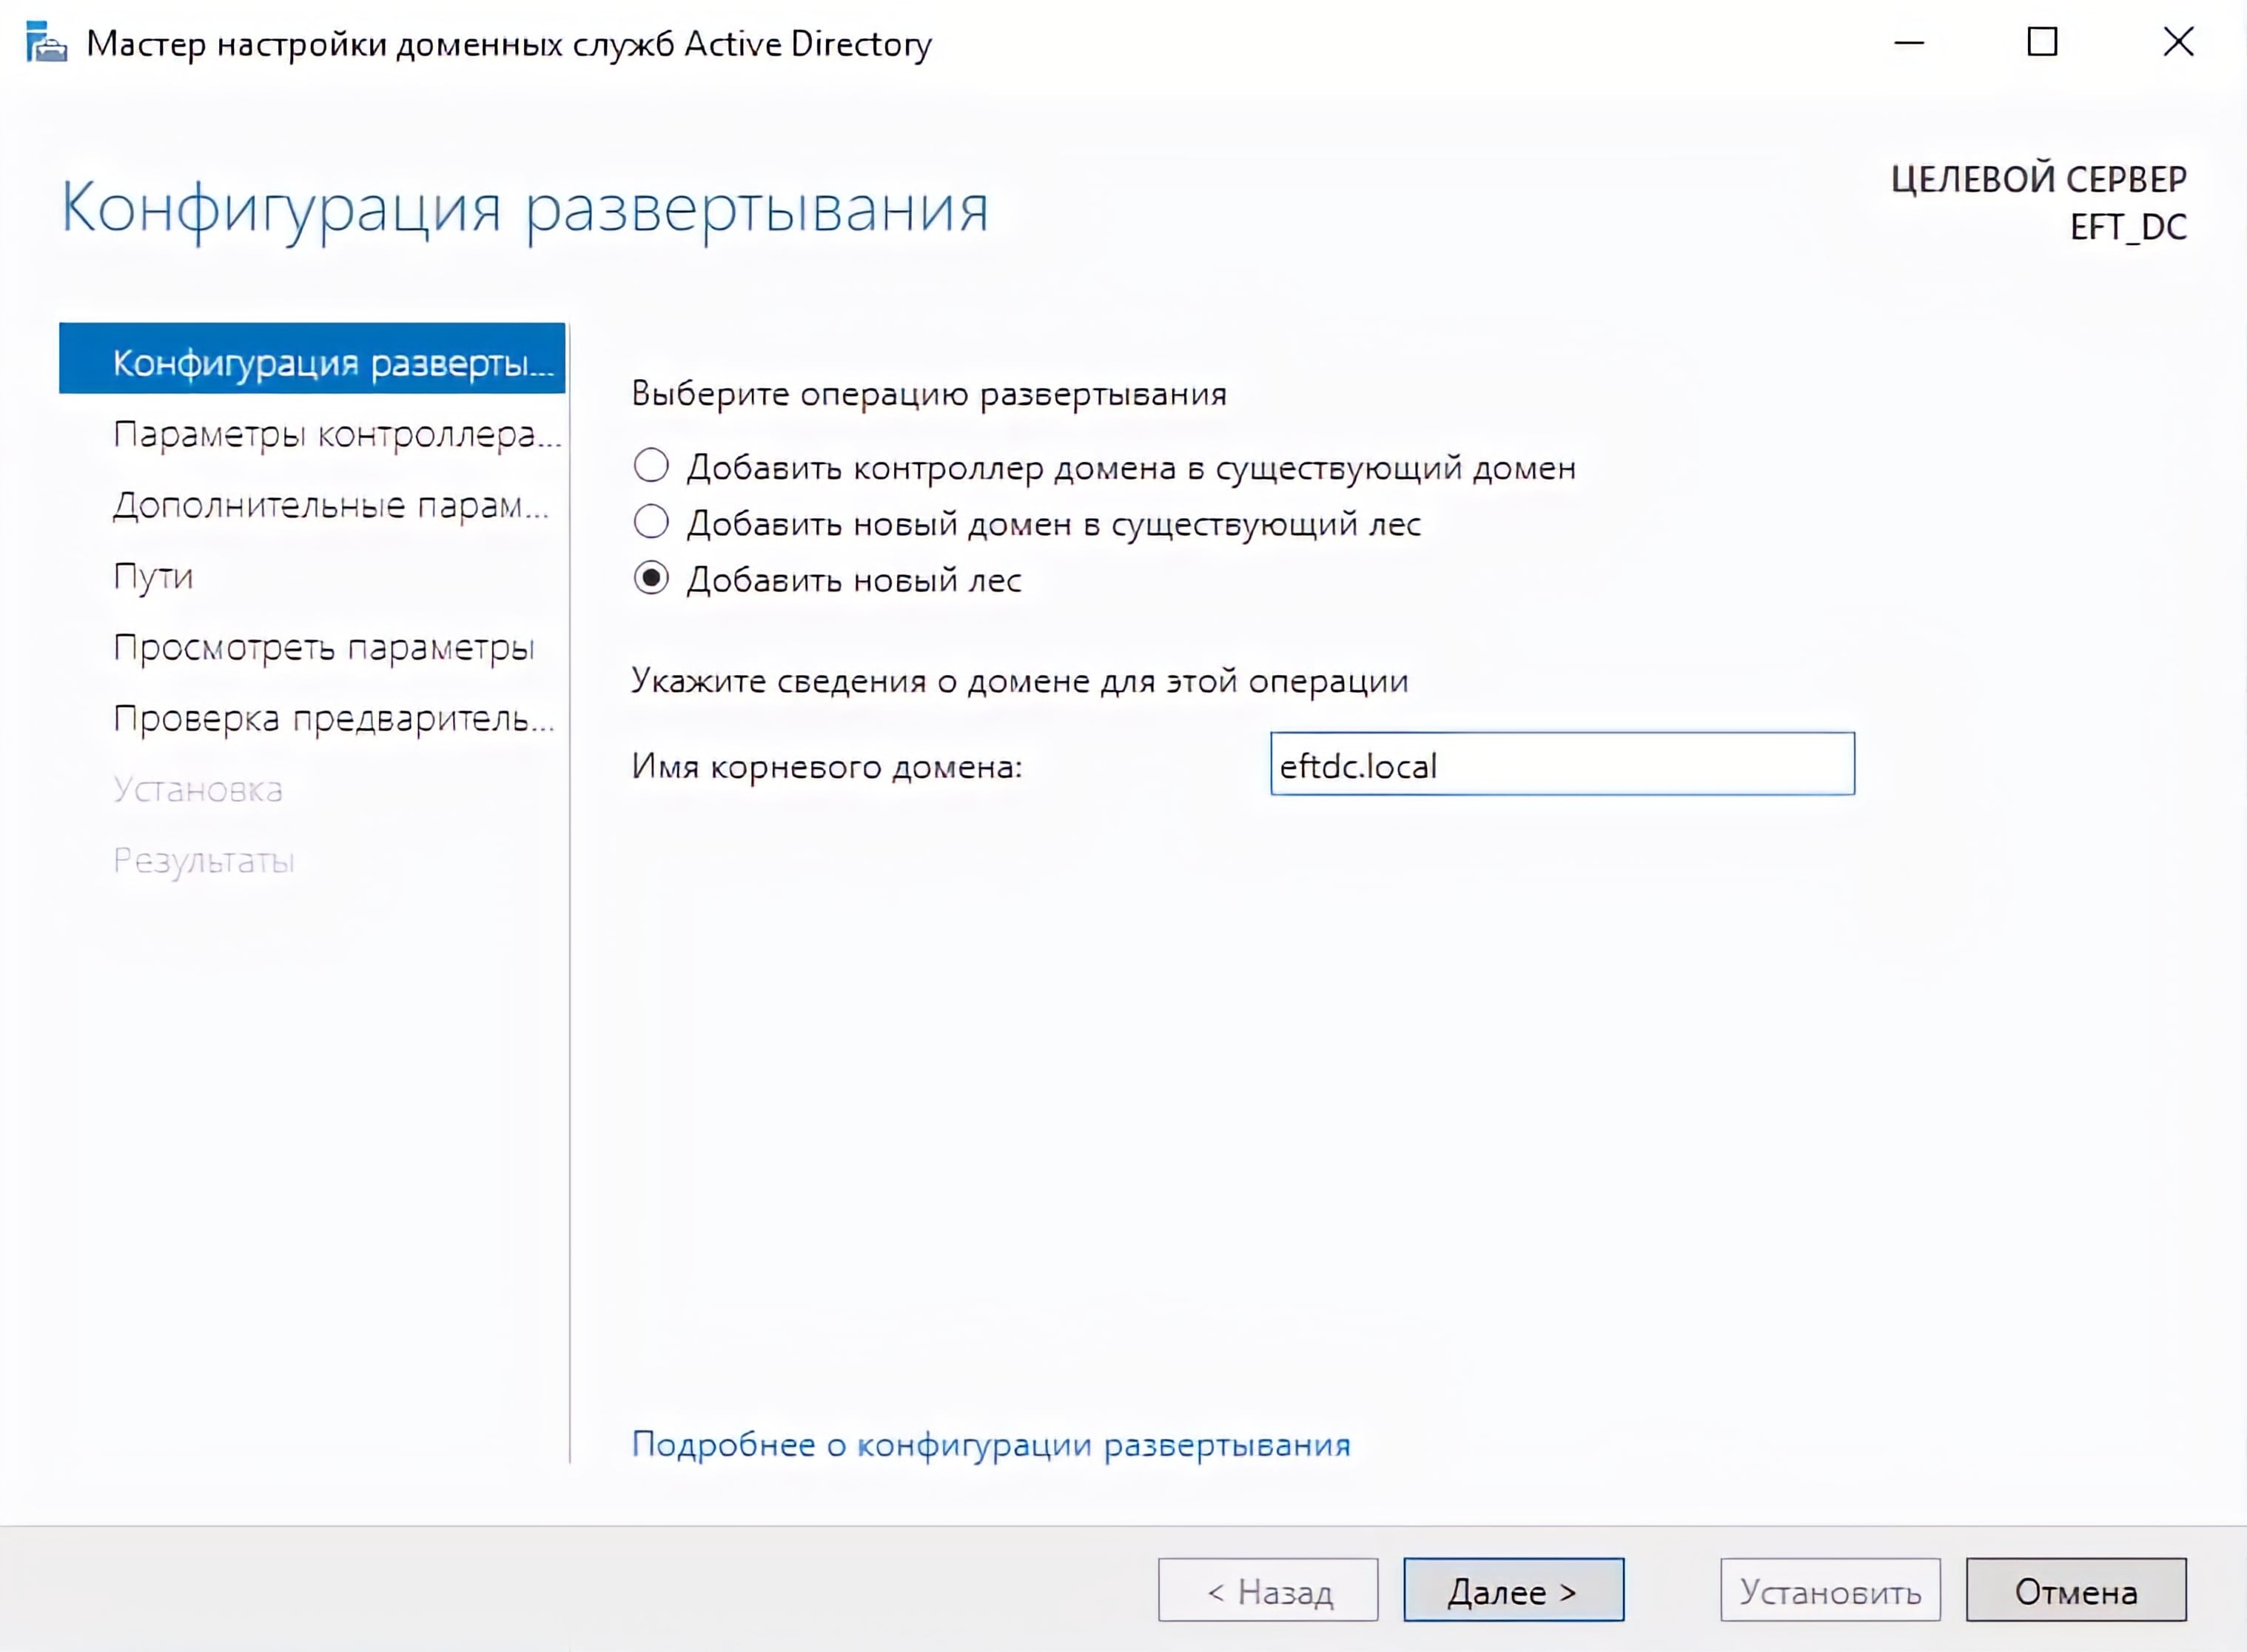
В окне Мастер настройки доменных служб Active Directory Выбираем опцию Добавить новый лес и указываем имя корневого домена.
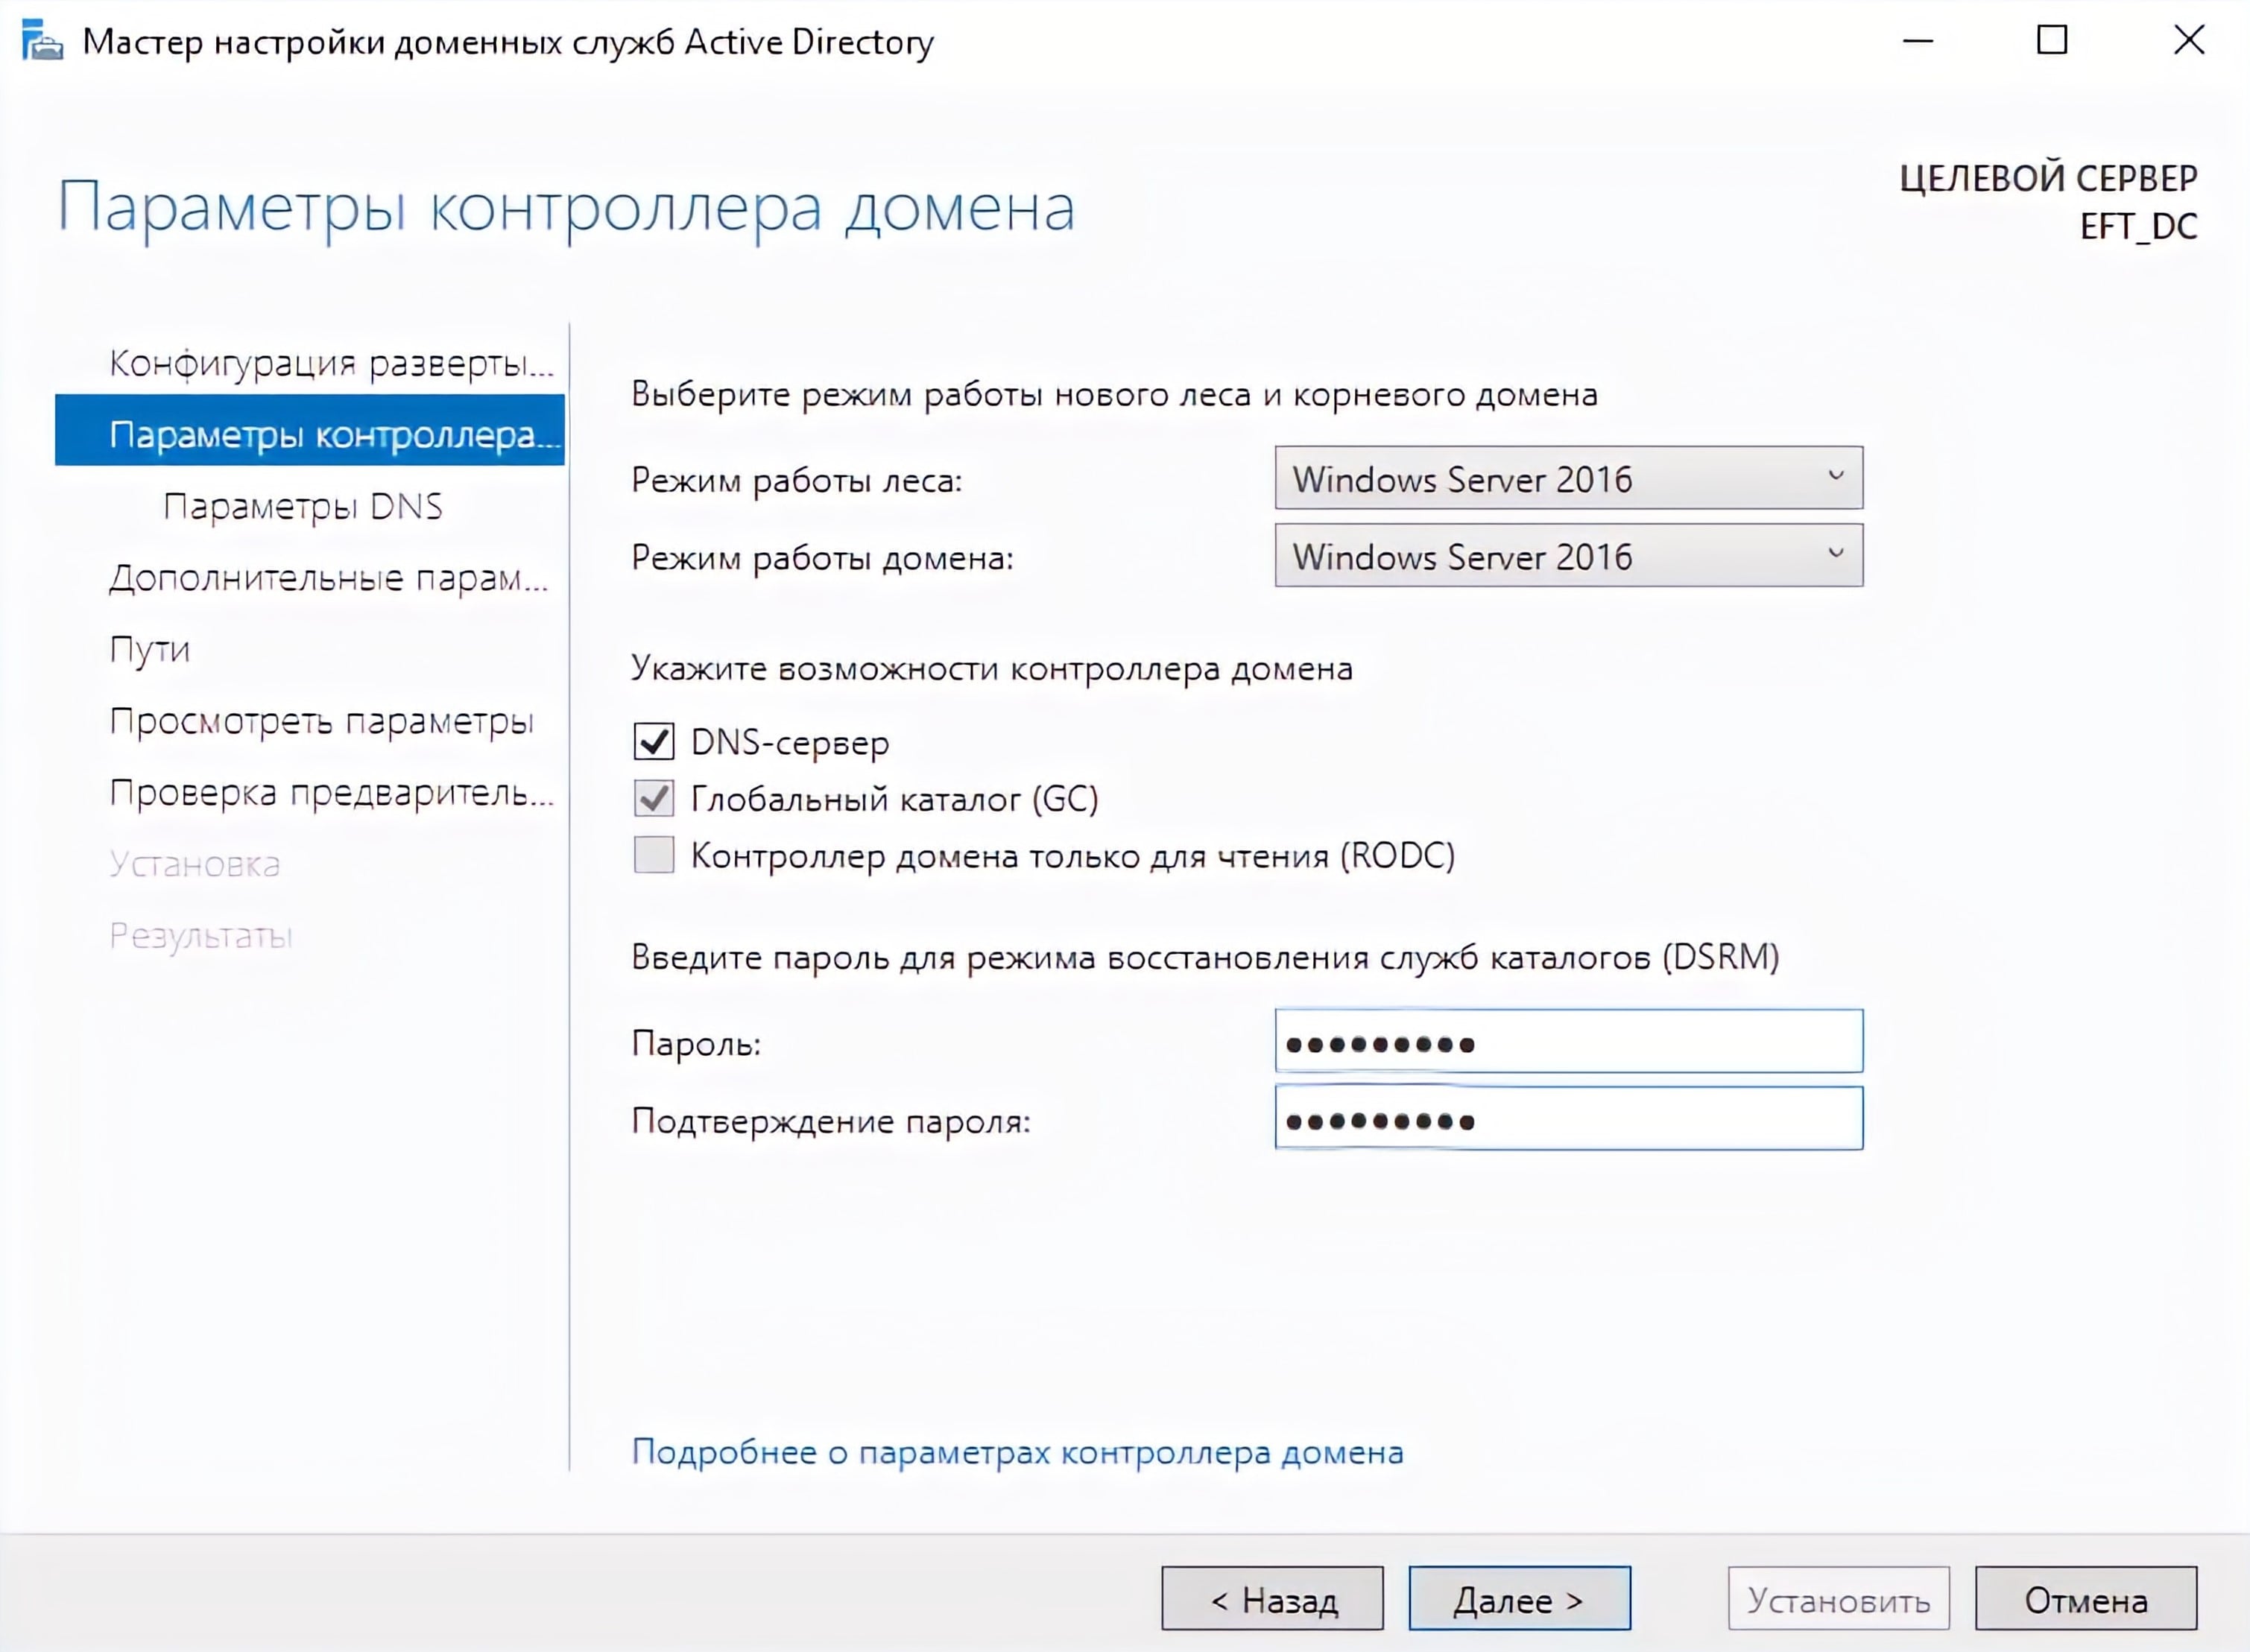
В пункте Параметры контроллера домена необходимо указать функциональный уровень домена и леса AD. Выбираем схему соответствующую редакции нашего сервера. Так как на данном сервере будет поднята роль DNS сервера нужно прожать следующие чекбоксы и указать пароль администратора для входа в DSRN режим.
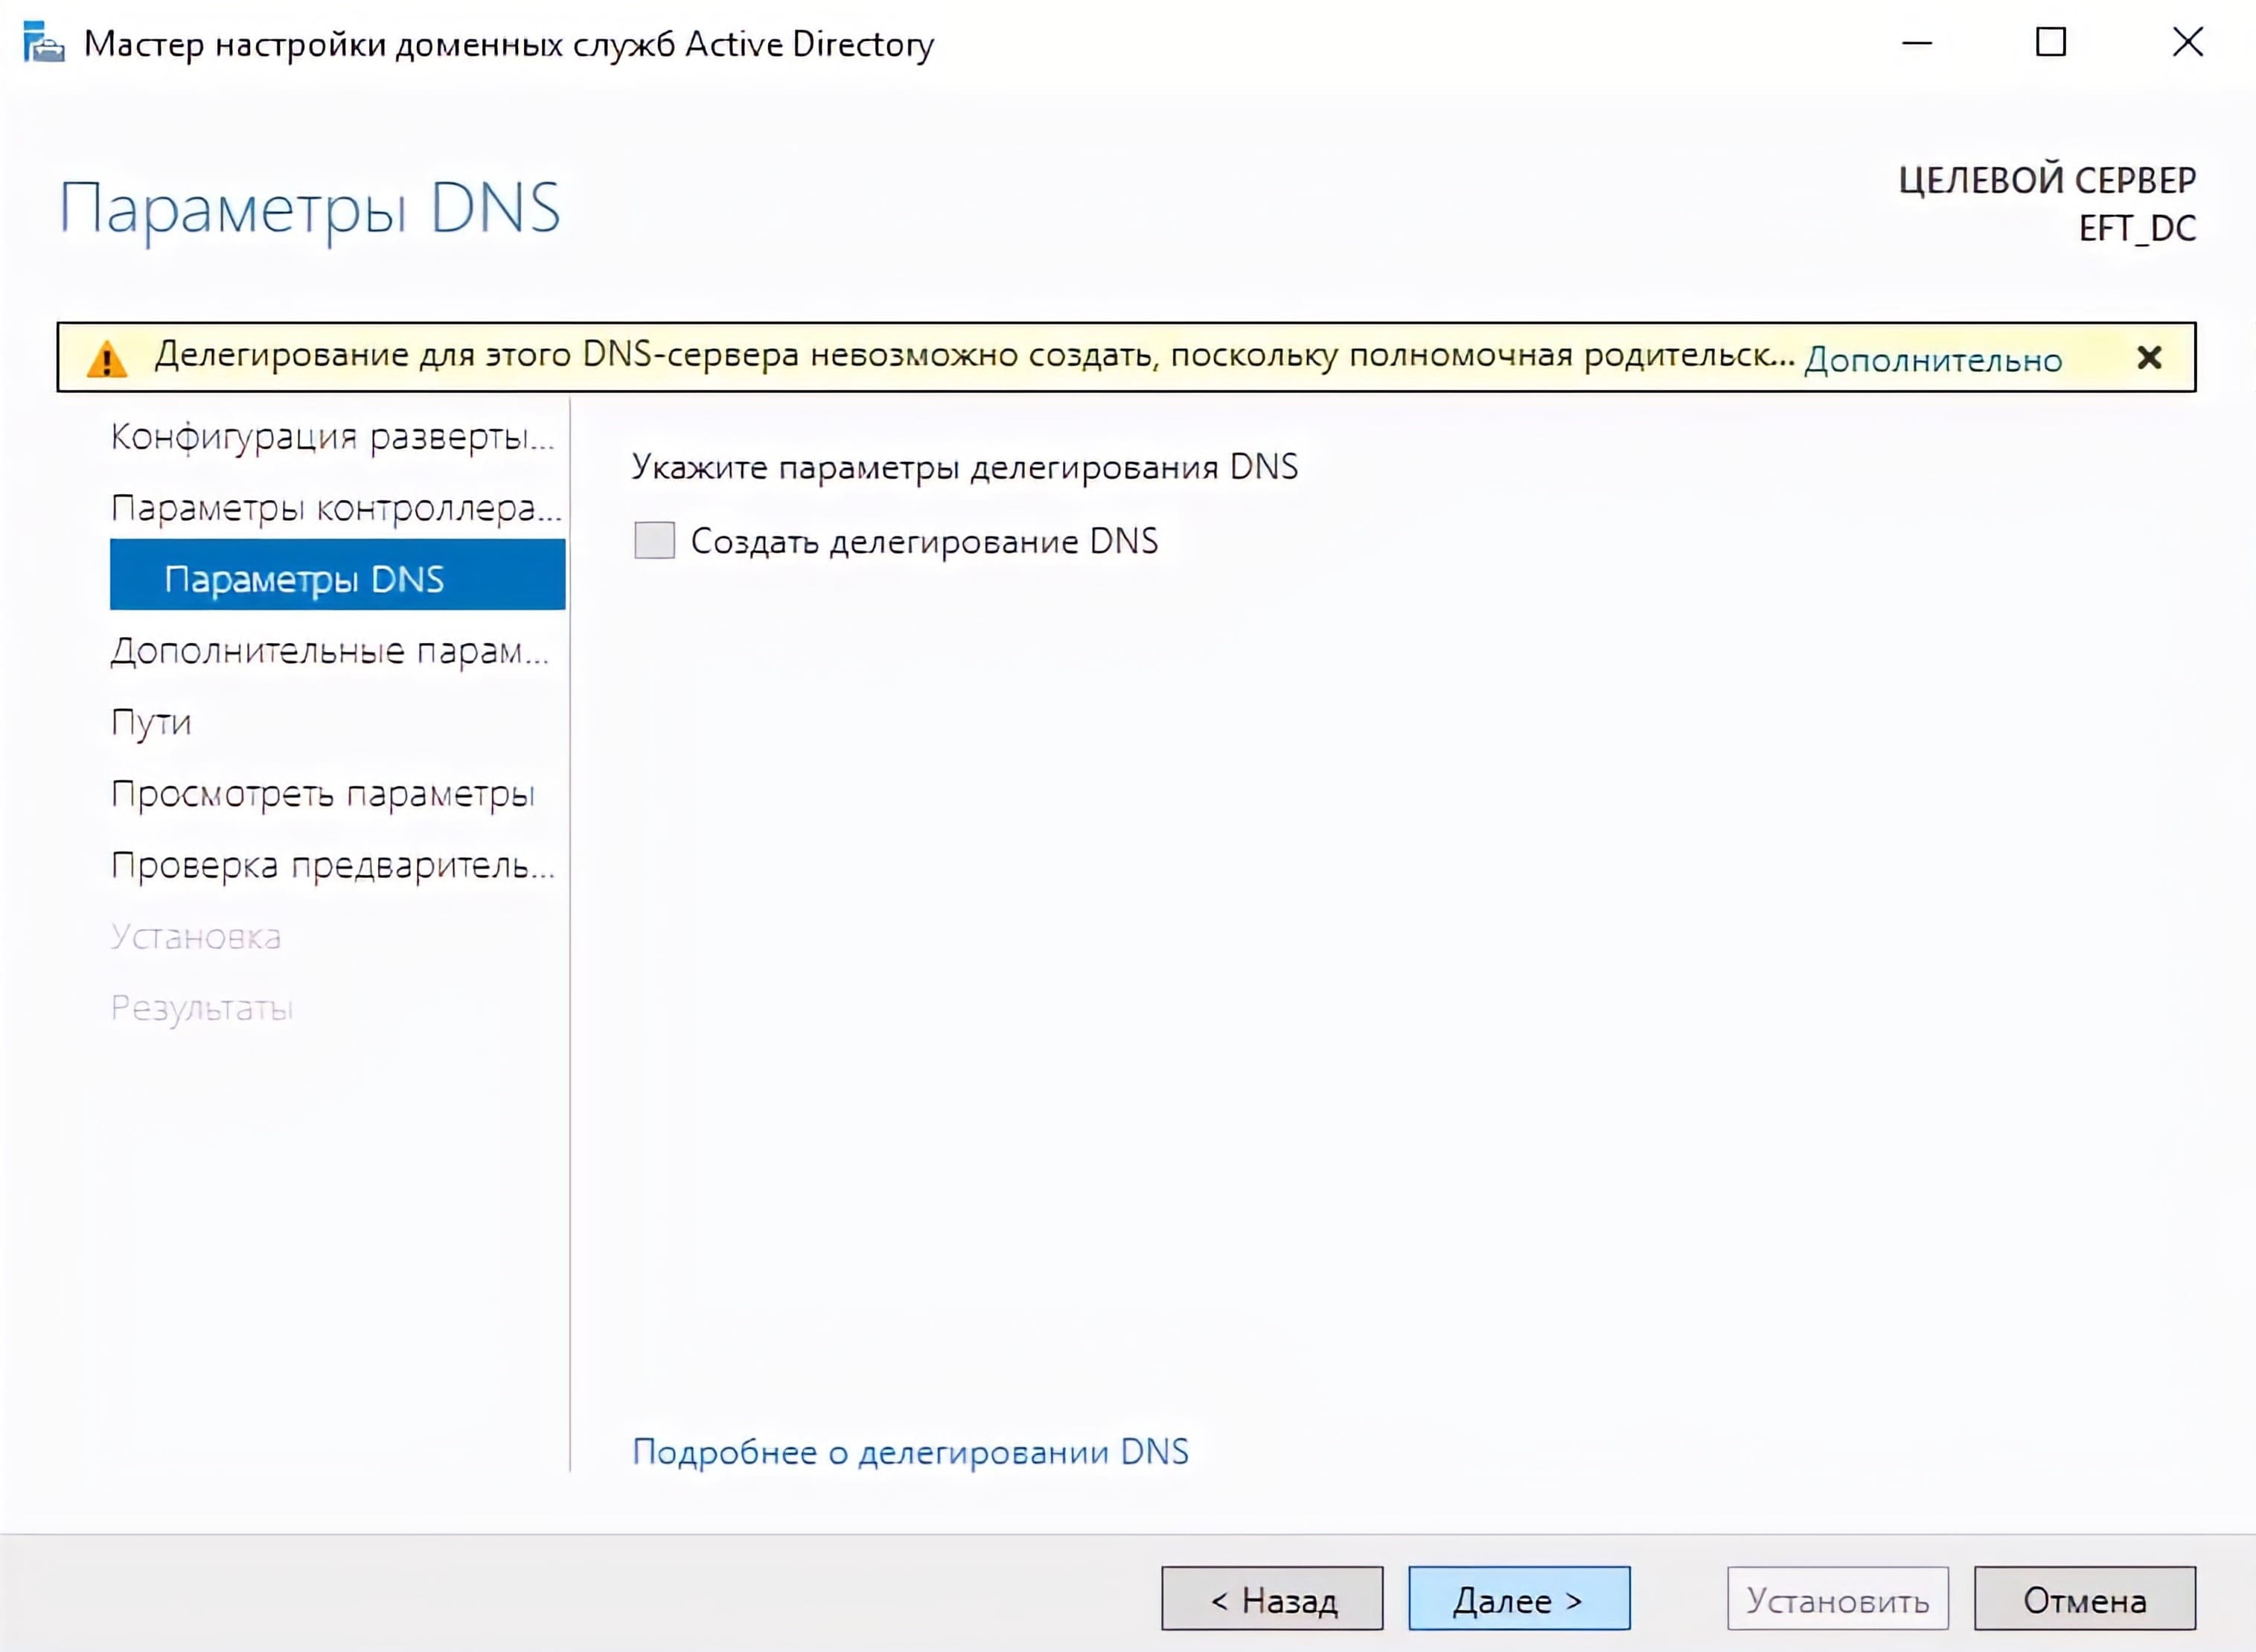
Наш сервер будет первым DNS сервером в лесу, поэтому мы не настраиваем делегацию DNS. Нажимаем Далее.
В следующем окне оставляем NETBIOS имя домена без изменений и нажимаем Далее.
Указываем расположение баз данных AD DS, файлов журналов и папки SYSVOL. После выбора нажимаем Далее.
На экране просмотра параметров будет отображен список всех выбранных нами настроек. Нажимаем Далее, проходим предварительную проверку и нажимаем Установить.
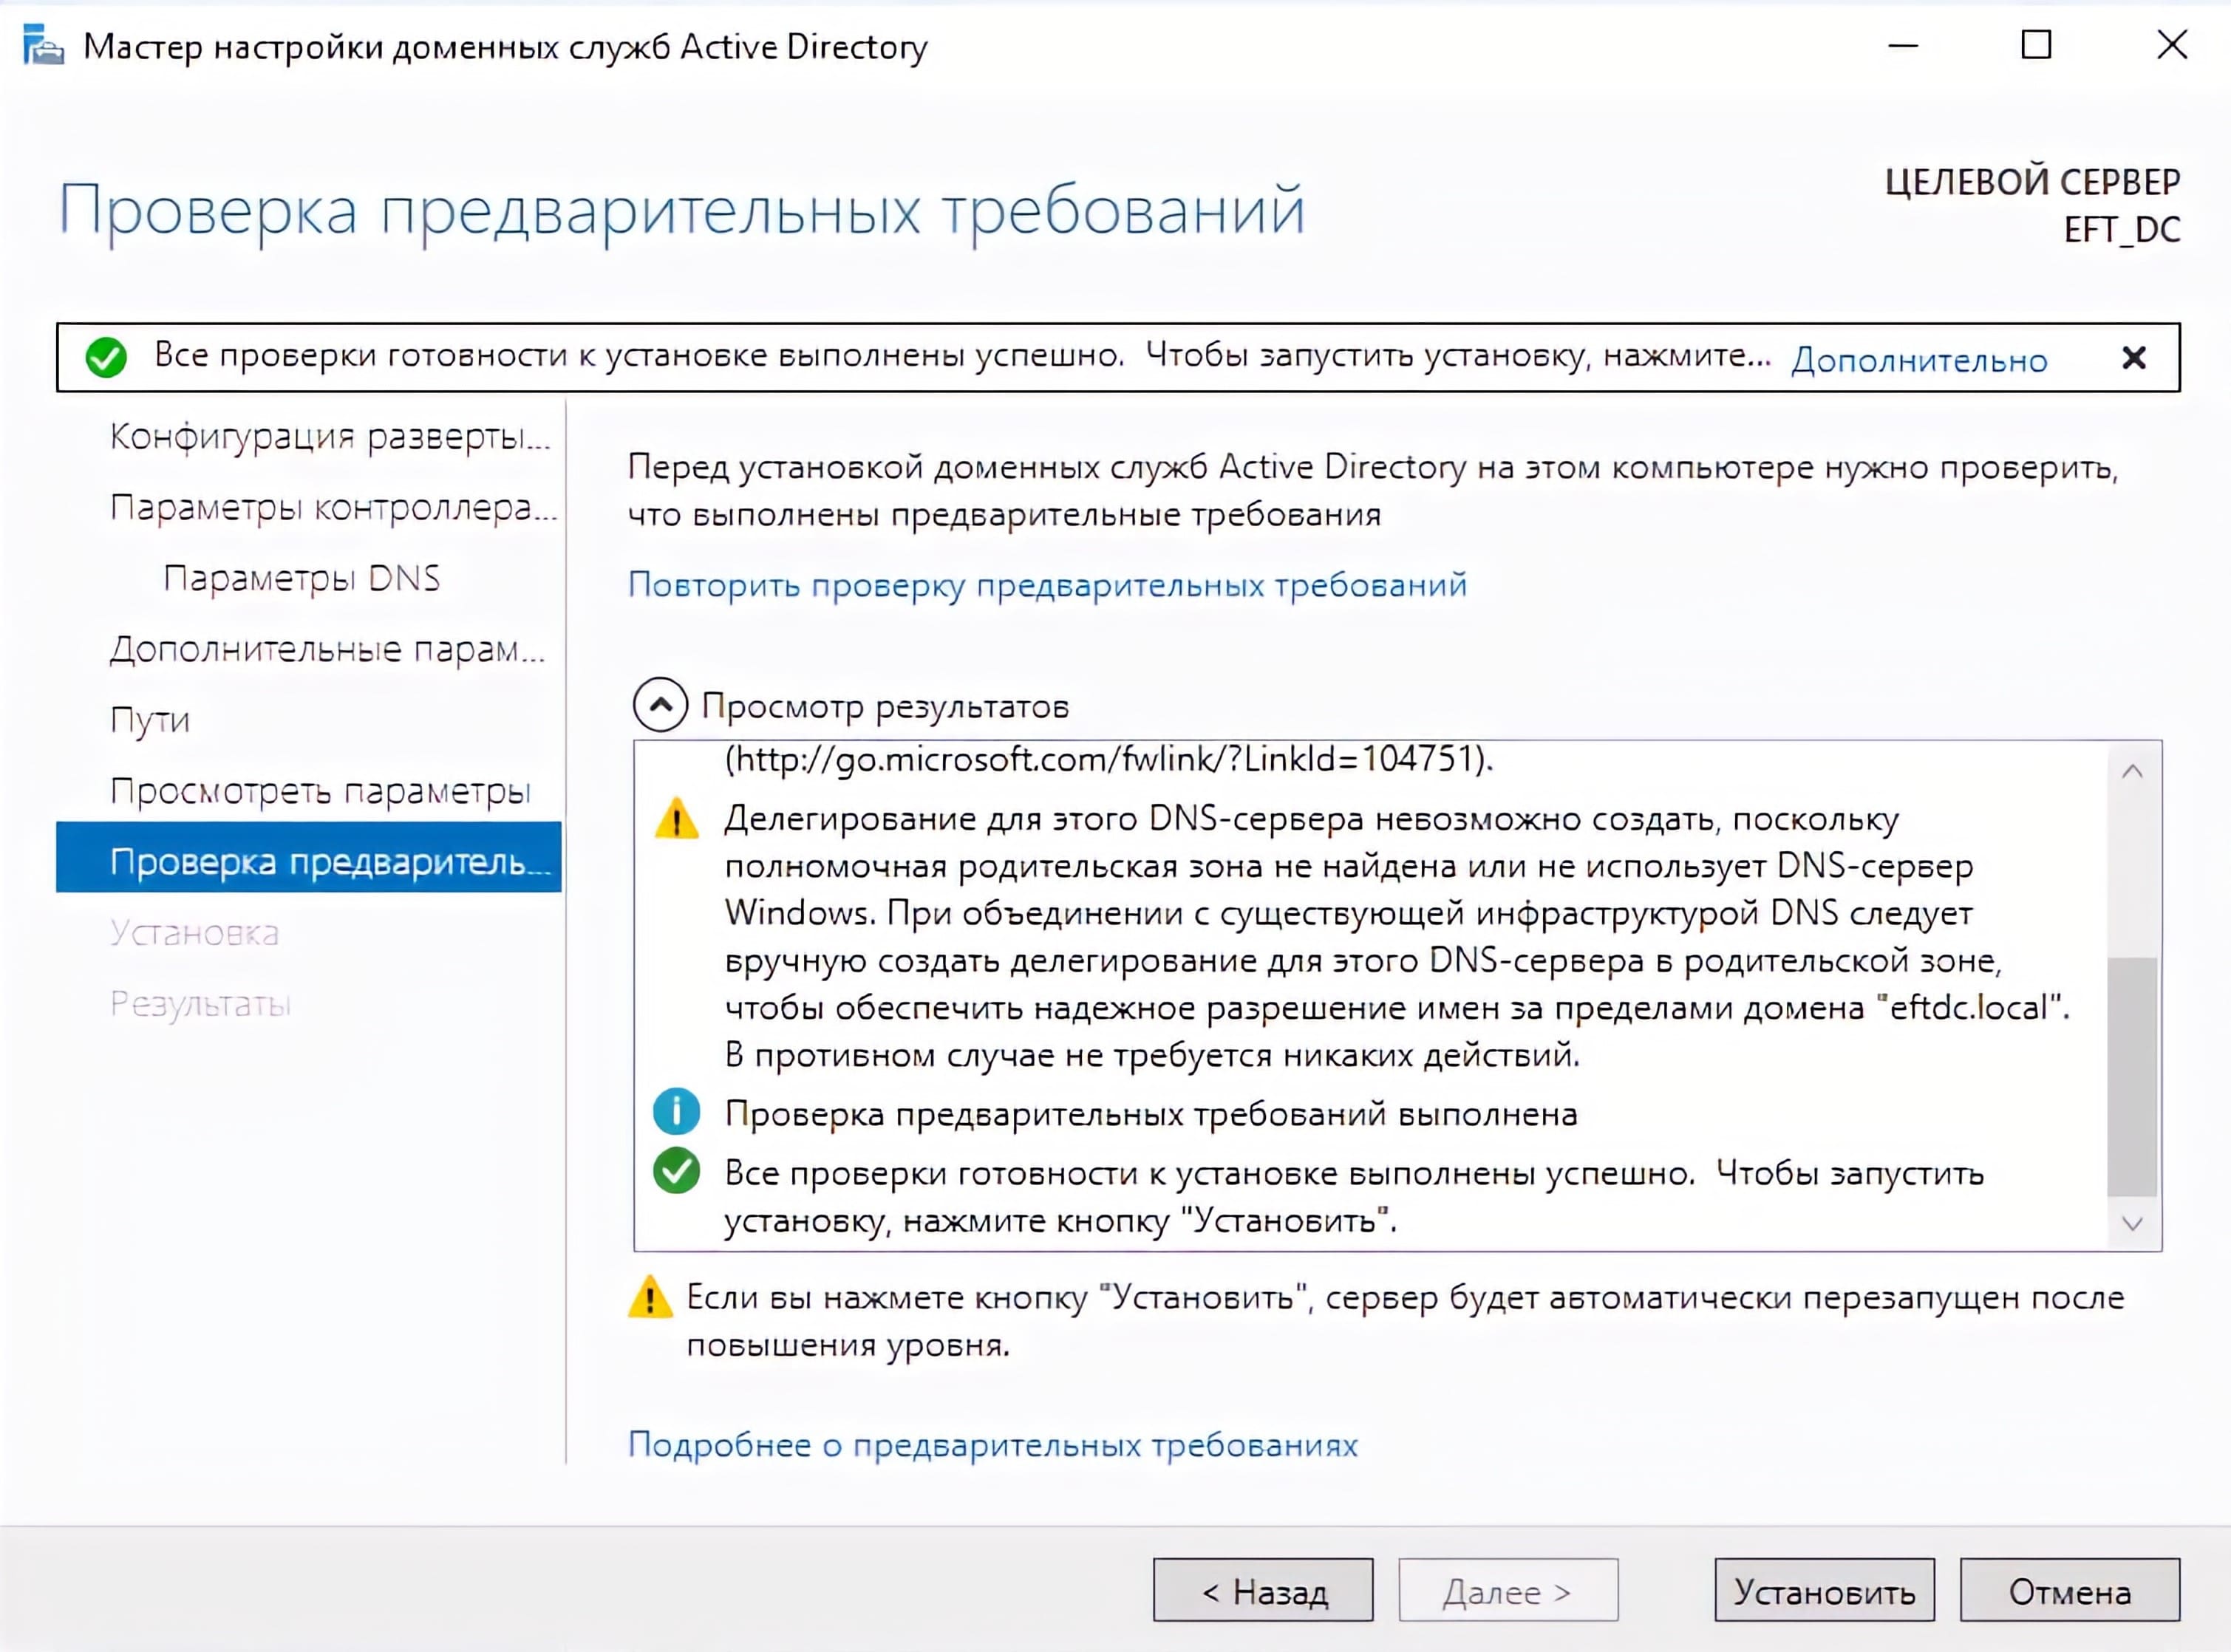
После завершения процесса установки сервер автоматически перезагрузится. Теперь мы можем войти на сервер под учетной записью домена.